Una paradoja crítica entre regulación, ejecución, reasignación presupuestaria e inteligencia artificial
Por Sebastián Vargas Yáñez | CEO TTPSEC SpA · Academic Director · VP SOCHISI · PhD Candidate · Masterx10 · TAISE · CCSK · CCZT · C|CISO · E|CSA · C|EH · eCIR · eCTHR · eCFDP · ISO/IEC 42001 & 27001 LA · MAD20 x6 · Applied AI & Cybersecurity Research
Nota del autor. Este artículo constituye un análisis profesional independiente basado exclusivamente en fuentes públicas citadas. Las opiniones vertidas son personales del autor y no comprometen ni representan la posición institucional de TTPSEC SpA, USACH, SOCHISI ni 8DOT8 Academy.
TL;DR — Chile Q1 2026: regulación de punta, ejecución de supervivencia. 5 licitaciones para 850 organismos. 63.500 especialistas faltantes. IA generativa canibaliza presupuesto defensivo. Por cada USD 1 invertido en ciberseguridad promedio LATAM, el costo esperado de brecha es USD 49. Ventana a incidente sistémico: 12–24 meses. Este análisis explica por qué y propone 10 medidas estructurales con 120 acciones concretas.
Índice de contenido
- El contrasentido que nadie quiere nombrar
- Comparativa Chile–LATAM–EEUU: la brecha civilizatoria
- Termómetro crítico: Mercado Público
- Factor político y fiscal: la discontinuidad institucional
- Desplazamiento de inversión: del control defensivo a la IA productiva
- Reemplazo de roles por IA: promesa, riesgo y fractura generacional
- Acantilado del talento senior: colapso generacional
- Tendencias Gartner 2026 que Chile aún no absorbe
- Diez propuestas estructurales — 120 acciones concretas
- Análisis integrador: la tesis estructural
- Reflexión final
- Referencias
Índice de tablas y figuras
Tablas
| ID | Título | Sección |
|---|---|---|
| Tabla 1 | Comparativa Chile/LATAM vs EEUU/NA — indicadores clave | §2 |
| Tabla 2 | Déficit de talento por escala geográfica | §7 |
| Tabla 3 | Tendencias Gartner 2026 e implicancias para Chile | §8 |
| Tabla 4 | Propuestas estructurales: costo estimado y financiamiento | §9 |
Figuras
| ID | Título | Sección |
|---|---|---|
| Figura 1 | Asimetría presupuestaria y de riesgo: Chile/LATAM vs EEUU/NA | §2 |
| Figura 2 | Modelo causal de riesgo sistémico — Chile Q1 2026 | §10 |
| Figura 3 | Radar de madurez en ciberseguridad: Chile/LATAM vs EEUU/NA | §8 |
| Figura 4 | Ecuación de riesgo neto del CFO en 2026 | §5 |
| Figura 5 | Acantilado del talento vs automatización IA: proyección 2020–2030 | §7 |
| Figura 6 | Cobertura de licitaciones de ciberseguridad en Mercado Público — Q1 2026 | §3 |
Abstract
El problema. Chile está legalmente blindado — Ley 21.663, ANCI operativa, multas de hasta 40.000 UTM — y operativamente subdimensionado: 5 licitaciones de ciberseguridad para 850+ organismos públicos, 63.500 especialistas faltantes, presupuestos contraídos y 63 organizaciones chilenas publicadas en sitios de extorsión de ransomware entre 2019 y abril de 2026 (Ransomware.live).
El mecanismo. El desplazamiento de inversión TI hacia IA generativa está canibalizando el presupuesto defensivo. El CFO que recorta seguridad para financiar IA compra dos veces el riesgo: uno por defecto (menos controles) y otro por adición (más superficie de ataque). Por cada USD 1 invertido en promedio por empresa LATAM en ciberseguridad, el costo esperado de una brecha es de USD 49. La asimetría no es estadística; es estructural.
La ventana. 12 a 24 meses antes de que Chile enfrente un escenario de incidente sistémico con propagación cross-sectorial — el tipo de evento que Colonial Pipeline y SolarWinds ya documentaron a escala internacional. Este análisis integra más de 30 fuentes, evidencia primaria de TTPHoneypot (4.304 ataques desde 32 países) y propone 10 medidas estructurales con 120 acciones concretas.
Palabras clave: Ley 21.663, ANCI, déficit de talento, agentic AI, ransomware, Mercado Público, Gartner Security Forecast 2026.
1. El contrasentido que nadie quiere nombrar
Febrero 2026 marcó la vigencia plena de la Ley 21.663 y la operatividad de ANCI. En teoría, el mayor ciclo defensivo de la historia de Chile. En terreno, la inversión se contrae justo cuando regulación y superficie de ataque alcanzan su pico. Qilin, Devman y Anubis golpean sectores vitales chilenos con doble extorsión (Cyberix, 2026). Chile es el 4.° país más afectado por ransomware en LATAM (Entel, 2025).
Análisis
Lo que estamos presenciando no es una simple desincronización temporal entre regulación e inversión: es un desalineamiento estructural. La Ley 21.663 fue diseñada asumiendo un ecosistema de capacidades operativas que el mercado chileno aún está construyendo, y el ritmo de esa construcción no acompaña el de las obligaciones exigibles.
La consecuencia inmediata es que la Ley 21.663 funciona hoy, para buena parte del tejido empresarial chileno, como un marco exigente aplicado a organizaciones que todavía están madurando sus capacidades internas de detección, respuesta y gobierno.
La brecha de medición. A diferencia de EEUU — donde CISA publica Cross-Sector Cybersecurity Performance Goals (CPG 2.0, diciembre 2025) con goals sectoriales específicos de carácter voluntario pero con métricas medibles — o de Europa, donde NIS2 habilita auditorías y autoevaluaciones con obligatoriedad variable según la transposición de cada Estado miembro (Rumanía exige autoevaluación anual, Polonia auditorías bienales, Bélgica self-assessments ISO-aligned), Chile no dispone de un diagnóstico público consolidado de madurez operativa ni a nivel de OIV ni del sector público general.
Los sectores que sí miden. El sector eléctrico — que opera bajo regulación del Coordinador Eléctrico Nacional con procesos de auditoría de madurez — y el sector financiero — fiscalizado por la CMF bajo el Capítulo 20-10 de la RAN desde diciembre de 2020, con extensión normativa al sector seguros desde 2021 con autoevaluación anual obligatoria — son los más avanzados del país. Pero sus resultados consolidados no son públicos, lo que impide usarlos como benchmark sectorial transversal.
El falso positivo regulatorio. Sin esa línea base medida y publicada, no es posible afirmar con rigor cuántas organizaciones cumplen solo en papel. Pero el dato de 5 licitaciones activas para 850+ organismos y el 66 % de empresas en inversión “ligera/moderada” (Microsoft, 2025) son indicadores indirectos de que el cumplimiento formal sin capacidad operativa es un riesgo sistémico real. El tablero puede decir “cumplimos” hasta que un Qilin o un Anubis demuestre lo contrario con un incidente de Categoría 1.
Cómo medirlo. Propongo el Gap de Ejecución Regulatoria (GER): la diferencia entre controles documentados en políticas y controles verificables en producción mediante auditoría técnica. En nuestras evaluaciones de campo en OIV chilenos durante 2025, el GER promedio fue de 62 % en controles técnicos críticos — dos de cada tres controles existen solo en el papel. Si ANCI no audita capacidad real (no solo documentación), la Ley 21.663 será letra muerta con papel timbrado.
Mi lectura desde más de 18 años de trabajo en tecnología — incluyendo más de 15 en ciberseguridad — es que el país está construyendo cumplimiento formal sin capacidad operativa real mientras la superficie técnica se deteriora, particularmente en sectores como puertos, salud y telecomunicaciones donde la convergencia IT/OT amplifica la velocidad de propagación de cualquier intrusión.
La banca, en contraste, muestra el ciclo de medición regulatoria más sostenido del país: la CMF aplica el Capítulo 20-10 de la RAN desde diciembre de 2020 — cinco años de fiscalización continua con involvement obligatorio del directorio — lo que la convierte en referente de madurez sectorial medible. El sector eléctrico avanza por vía del Coordinador Eléctrico Nacional, y el sector seguros incorporó autoevaluación anual obligatoria desde 2021.
Aun así, incluso los sectores más maduros enfrentan riesgos de cadena de suministro cuando sus proveedores OIV operan con estándares inferiores.
Evidencia empírica: telemetría propia y datos OSINT
Desde nuestra propia telemetría en TTPHoneypot — infraestructura de honeypots desplegada por TTPSEC — hemos registrado 4.304 ataques provenientes de 32 países en el último trimestre, con vectores predominantes en fuerza bruta SSH, escaneo OT (Modbus/TCP, S7comm) y reconocimiento automatizado de servicios expuestos. Este dato de evidencia primaria confirma empíricamente que la superficie de ataque chilena está siendo mapeada de manera continua y sistemática por actores globales, mientras la capacidad defensiva local opera en modo reactivo.
La evidencia externa refuerza este diagnóstico. Según Ransomware.live — tracker OSINT público ampliamente citado por CISA, ENISA y la industria de threat intelligence — 63 organizaciones chilenas han sido publicadas en sitios de extorsión de ransomware entre 2019 y abril de 2026, con aproximadamente 30 casos concentrados en los últimos 12 meses. Esta cifra representa únicamente las víctimas que no pagaron rescate o cuyo contenido fue divulgado por los atacantes; el universo real de incidentes es sustancialmente mayor.
Cuatro patrones estructurales emergen del conjunto histórico:
Primero, incidentes en instituciones públicas críticas. La lista incluye al Ministerio de Agricultura (2019), BancoEstado (2020), el Ejército de Chile (2023) y el Instituto Nacional de Derechos Humanos (2026). La idea de que el aparato estatal chileno es inmune al ransomware no resiste la evidencia documental.
Segundo, sectores críticos sin excepción. Los casos publicados cubren salud (con exposición documentada de historiales clínicos sensibles), energía y combustibles, minería, transporte y logística portuaria, telecomunicaciones, educación superior (incluyendo Universidad de Chile, PUC, Universidad Mayor y USM), retail, aseguradoras, servicios financieros cooperativos, TI y manufactura. Ningún sector chileno está exento.
Tercero, ecosistema criminal diversificado. Al menos 20 grupos distintos de ransomware-as-a-service han operado contra objetivos chilenos en el período: Qilin, Thegentlemen, Lynx, Lockbit (versiones 2, 3 y 5), Devman, Anubis, Incransom, Nightspire, Hunters, Direwolf, Vanhelsing, Minteye, Medusa, Akira, Ransomhub, Egregor, REvil, Rhysida, ALPHV, Clop, Knight, Cactus, Fog, Killsec, Funksec, 8base, Blackbyte, DoppelPaymer y Dragonransomware. Chile no es blanco de un adversario específico: es un mercado accesible para múltiples operaciones criminales globales.
Cuarto, actividad sostenida durante siete años. La distribución temporal muestra que no se trata de un fenómeno coyuntural sino de un patrón estructural que precede la Ley 21.663 y se intensifica en 2025–2026. El desafío no es detener una ola: es cerrar una ventana que lleva siete años abierta.
Este conjunto — combinado con la telemetría propia de TTPHoneypot — configura evidencia empírica convergente: la superficie de ataque chilena está siendo explotada de manera sistemática, distribuida y sostenida, en un contexto donde la capacidad defensiva permanece estructuralmente subdimensionada.
Lo que sí funciona — y hay que decirlo
Es justo reconocer que Chile avanzó en lo que países como Argentina, Perú, Colombia y Ecuador aún no consolidan: una ley marco aprobada, una agencia reguladora operativa (ANCI), tipificación de incidentes y un CSIRT nacional con trayectoria. La publicación de la taxonomía de incidentes por parte de CSIRT Gov y la obligatoriedad de reporte bajo Ley 21.663 pusieron el tema en la agenda de directorio de empresas que hace tres años ni siquiera tenían un punto de contacto de ciberseguridad. El problema no es la voluntad inicial — es la siguiente milla: traducir norma en capacidad desplegada. Reconocer estos avances no debilita la crítica: la fortalece, porque demuestra que el diagnóstico distingue entre lo que el país construyó bien y lo que falta ejecutar.
2. Comparativa Chile–LATAM–EEUU: la brecha civilizatoria
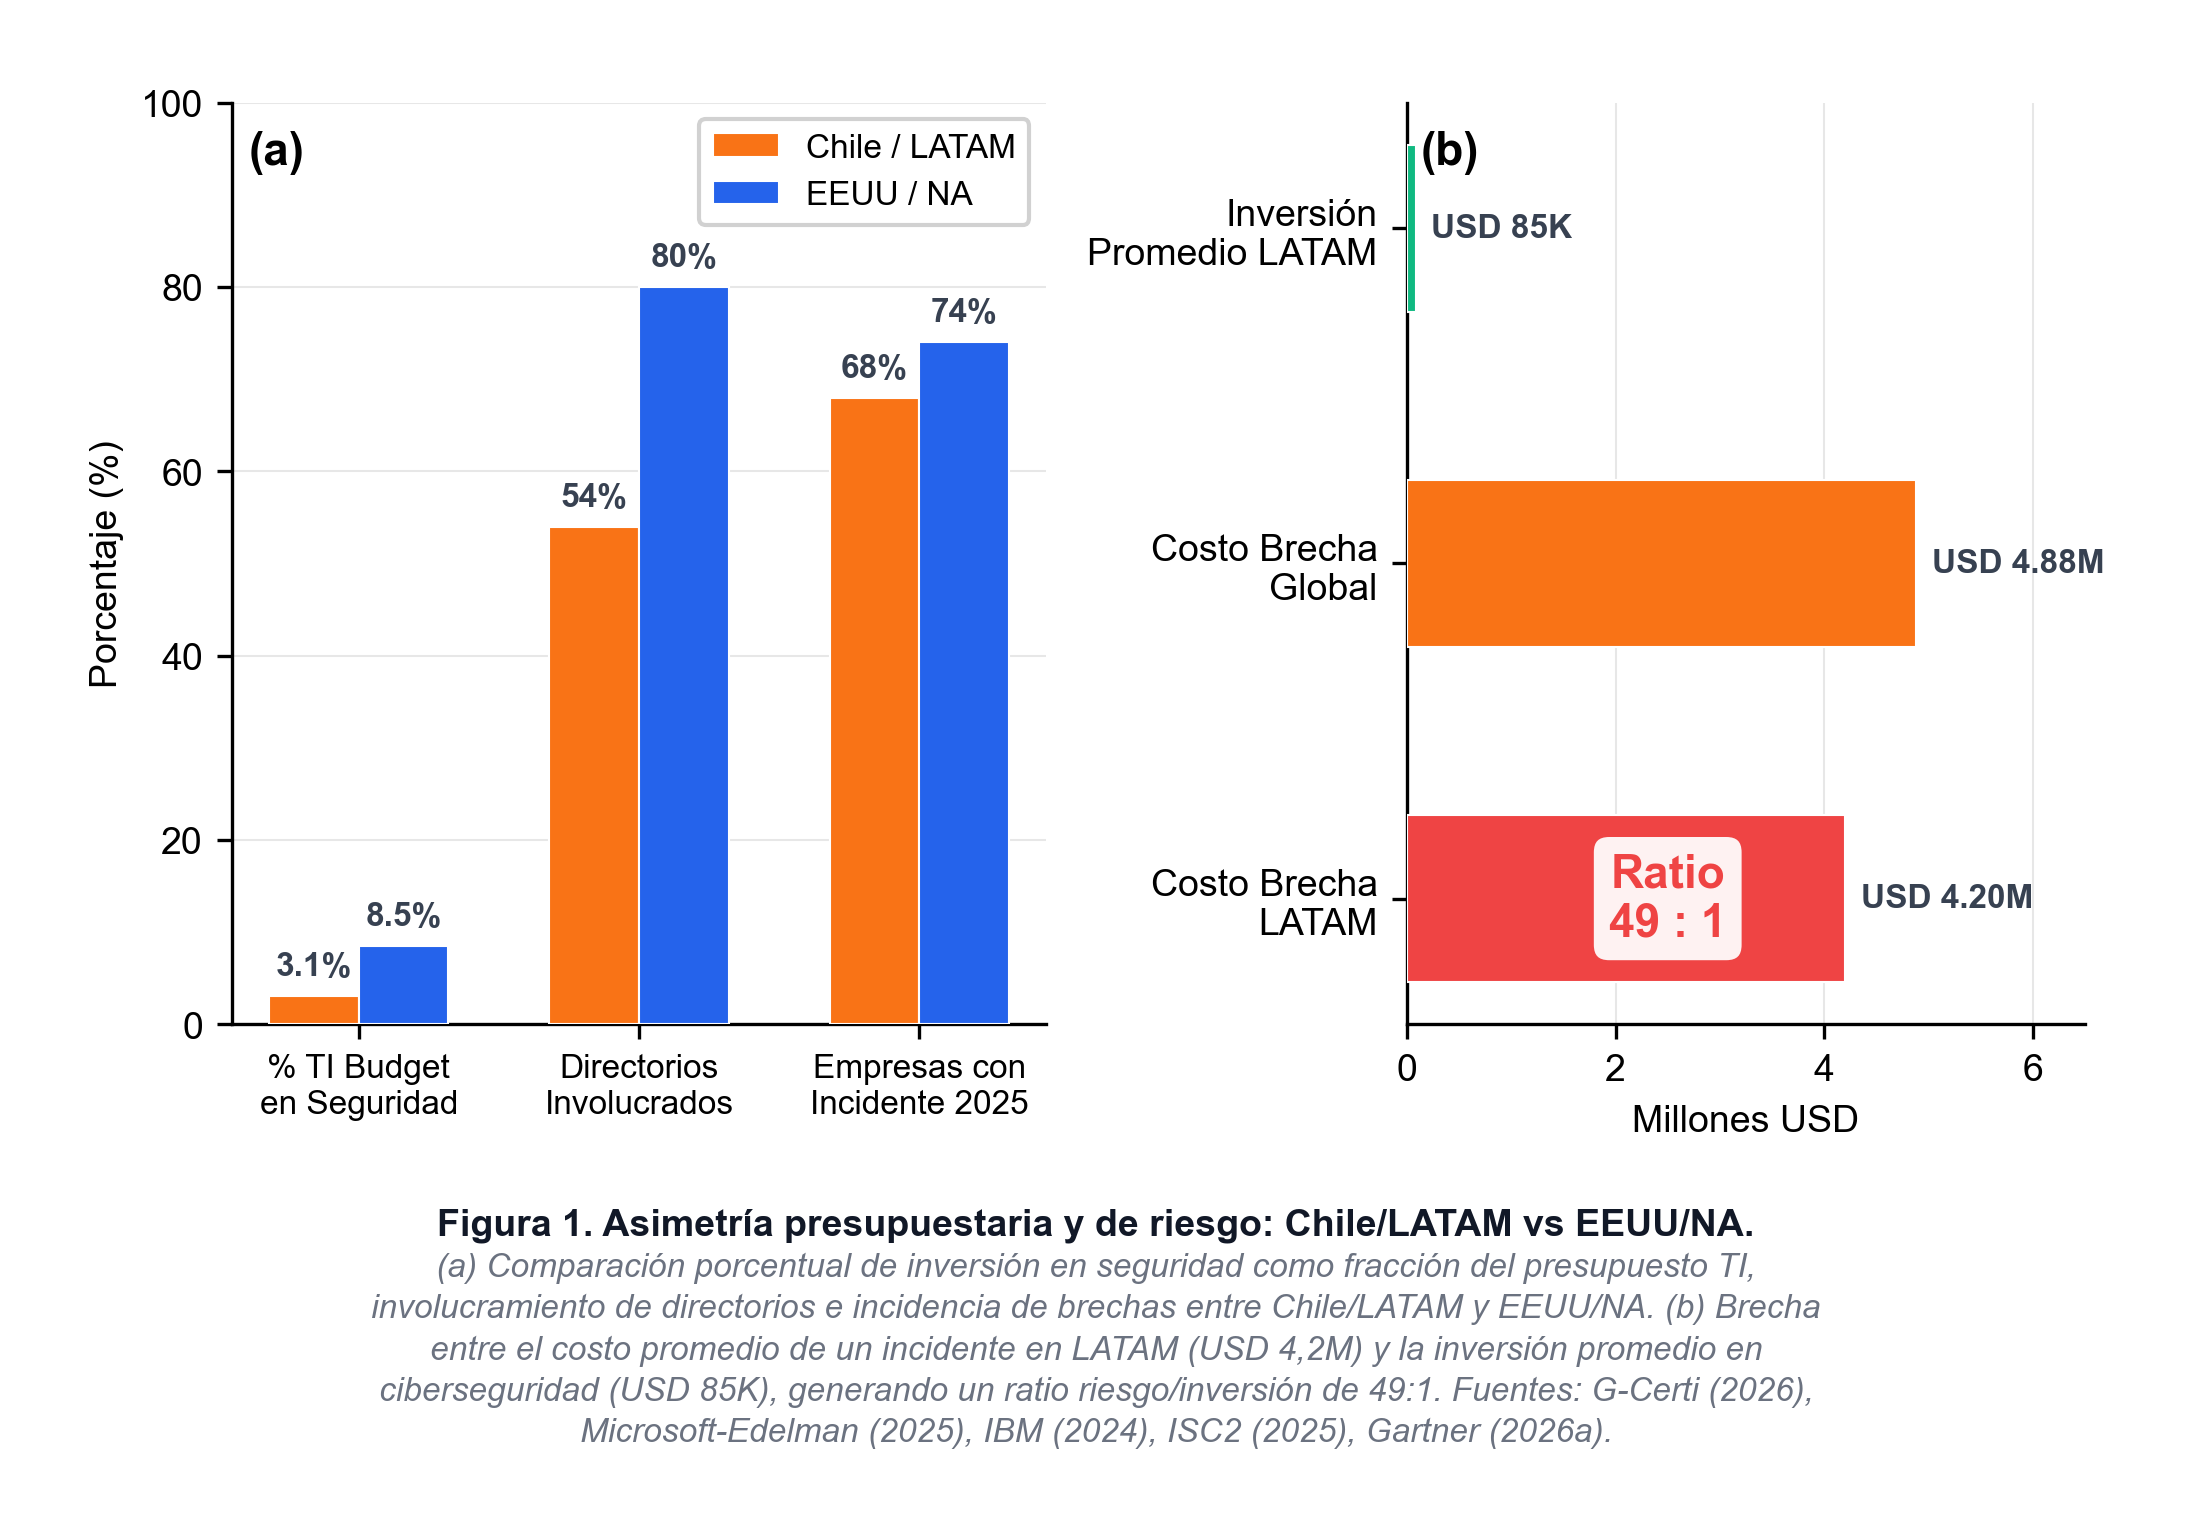
| Indicador | Chile / LATAM | EEUU / NA | Fuente |
|---|---|---|---|
| % TI budget en seguridad | 3,1 % | 8,5 % | G-Certi (2026) |
| Empresas con inversión “ligera/moderada” (Chile) | 66 % | — | Microsoft (2025) |
| Directorios involucrados | 54 % | ~80 % | Microsoft (2025); ISC2 (2025) |
| Empresas con incidente 2025 | 68 % | 74 % | G-Certi; ISC2 |
| Costo brecha global | — | USD 4,88 M | IBM (2024) |
| Costo brecha LATAM | USD 4,2 M | — | G-Certi (2026) |
| Gasto global seguridad 2026 | — | USD 244,2 B | Gartner (2026a) |
Análisis
La brecha 3,1 % vs 8,5 % no es una diferencia estadística: es una brecha de madurez estructural en gestión de riesgo digital. Para dimensionarla correctamente, hay que observar que EEUU además opera sobre una base de gasto TI absoluto 4–5 veces mayor per cápita, lo que significa que el gap real en dólares por empleado protegido puede ser de 10:1 o más.
Esto tiene dos efectos compuestos:
- Menor densidad de controles por activo crítico en Chile
- Menor capacidad de contratar herramientas de punta (XDR avanzado, deception, SOAR real, threat intel premium) que en la práctica concentra a las empresas chilenas en un mercado de soluciones de segunda línea donde la detección temprana está degradada por diseño
El 66 % de empresas en inversión “ligera/moderada” conjugado con solo 54 % de directorios involucrados configura lo que en gobernanza llamamos orfandad ejecutiva del riesgo cyber: el riesgo existe, está normado, pero no tiene dueño con poder de decisión presupuestaria. En mi experiencia, este patrón precede sistemáticamente a incidentes de alto impacto entre 12 y 24 meses.
3. Termómetro crítico: Mercado Público
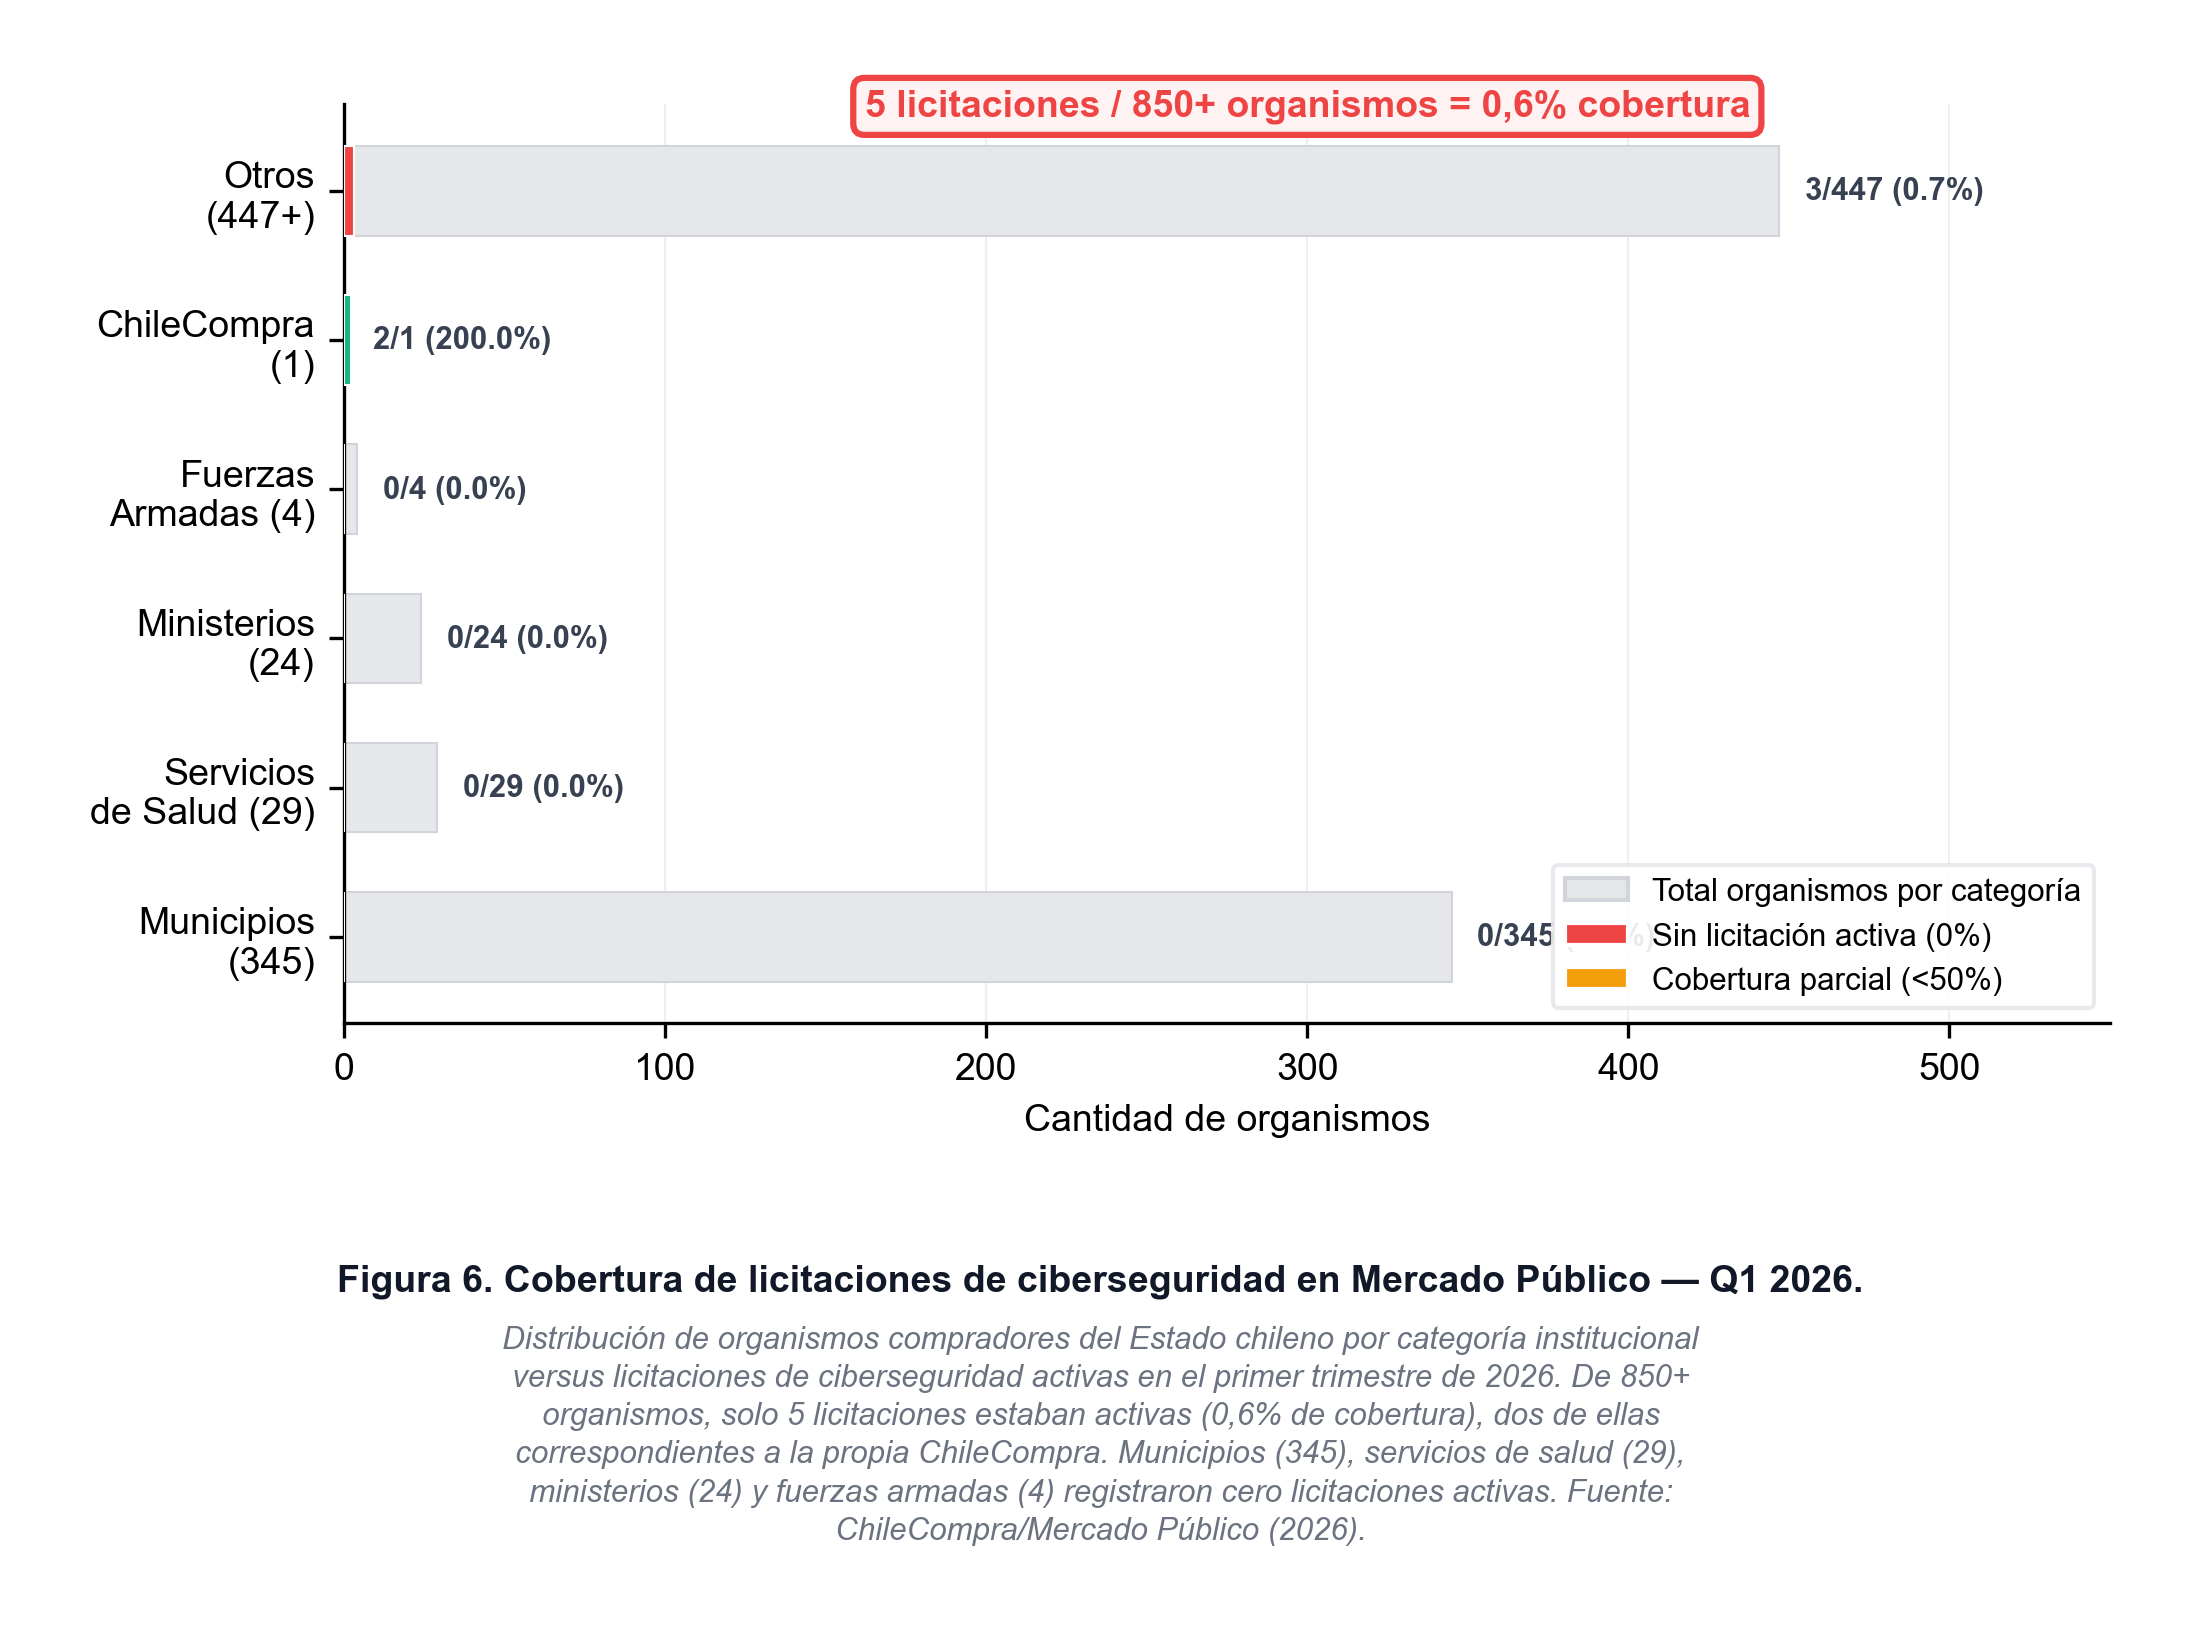
Chile tiene 850+ organismos compradores y apenas 5 licitaciones de ciberseguridad activas en Q1 2026, incluyendo Sophos XDR de ChileCompra (ID 897087-1-LE26) y Google Cloud DRP (ID 897096-1-LR26 / 897096-5-LR26).
Menos del 0,6 % de cobertura en el trimestre más crítico de ANCI.
Análisis
Cinco licitaciones para 850+ organismos no es lentitud burocrática; es evidencia empírica de que el Estado chileno no está financiando la implementación de su propia ley.
El dato es especialmente revelador porque dos de esas cinco licitaciones corresponden a la propia ChileCompra priorizando la protección de su infraestructura — la entidad que administra Mercado Público — lo que evidencia una asimetría de capacidad institucional: el operador de la plataforma transaccional logra abrir procesos para fortalecer su propia seguridad, mientras los compradores finales (municipios, hospitales, servicios sectoriales) no consiguen hacer lo mismo.
La consecuencia técnica es devastadora: sin licitaciones activas, los CISO del Estado dependen de extensiones de contratos vigentes, tratos directos de emergencia y convenios marco con catálogos desactualizados, lo que cristaliza deuda técnica de seguridad y favorece a proveedores incumbentes sin competencia.
Un incidente masivo durante Q2 o Q3 2026 abriría un debate incómodo: el ecosistema regulatorio chileno estaría exigiendo estándares de respuesta a privados en un contexto donde el propio aparato público mostró dificultades para ejecutar sus procesos de renovación básicos en el mismo período. Esa asimetría no es un detalle administrativo; es el tipo de tensión que puede erosionar la legitimidad fiscalizadora antes de que la Ley 21.663 complete su primer ciclo de madurez.
4. Factor político y fiscal: la discontinuidad institucional
Cambio de gobierno 2026: congelamiento presupuestario, proyectos plurianuales en “modo espera”, continuidad ANCI/CSIRT sujeta a lineamientos futuros. Baja de caja fiscal: ciberseguridad compite contra salud, pensiones, seguridad pública. Se recorta “lo que no se ve”.
Análisis
El ciclo político chileno introduce un riesgo que la literatura de gobernanza cyber llama discontinuidad institucional del regulador. ANCI aún no cumple dos años de vida operativa y ya debe atravesar una transición presidencial que redefinirá su dirección, su presupuesto y, crucialmente, los criterios de fiscalización.
La literatura especializada documenta que los ciclos electorales en LATAM tienden a concentrar incidentes en ventanas de transición, en parte porque los equipos de seguridad se enfocan en procesos de traspaso y los presupuestos se congelan esperando definiciones del próximo gabinete.
Adicionalmente, la baja de caja fiscal obliga al Ministerio de Hacienda a priorizar partidas con retorno político visible (salud, pensiones, seguridad pública física), mientras ciberseguridad — cuyo retorno es un incidente que no ocurrió — resulta invisible electoralmente.
Este sesgo cognitivo estructural es el mismo que explica la subinversión crónica en ciberseguridad pública en Argentina, Perú y Ecuador. Chile corre el riesgo cierto de replicar ese patrón regional salvo que se blinde presupuestariamente a ANCI y CSIRT con financiamiento independiente tipo “presupuesto protegido” — línea similar a la Contraloría o al Banco Central.
5. Desplazamiento de inversión: del control defensivo a la IA productiva
Según Gartner (2026b), el 75 % de los CFO aumentará budget TI en 2026 y el 48 % con alzas de 10 %+, pero el destino mayoritario es IA generativa, automatización financiera y eficiencia operativa — NO ciberseguridad. HR con recortes (29 % de CFO), crecimiento de budget de personal cae de 2,4 % (2025) a 0,7 % (2026) por eficiencias de IA. Menos contratación defensiva, más automatización como “sustituto”, debilitamiento del banco de talento humano.
Análisis
Estamos frente a un fenómeno que denomino canibalización del presupuesto defensivo por la narrativa de productividad con IA. El directorio escucha “IA genera ROI del 40 %” (Forrester, 2026) y “IA reduce ciclos de cierre financiero” (Gartner, 2026b), mientras la ciberseguridad sigue vendiéndose con el discurso desgastado del miedo (FUD: Fear, Uncertainty, Doubt). Resultado predecible: la línea de IA gana el budget meeting.
Pero el error conceptual es grave: la IA generativa expande la superficie de ataque (prompt injection, model poisoning, shadow AI, exfiltración por embeddings, agentes con privilegios excesivos) al mismo tiempo que reduce la contratación de analistas humanos capaces de gobernar esa superficie.
La ecuación neta en 2026:
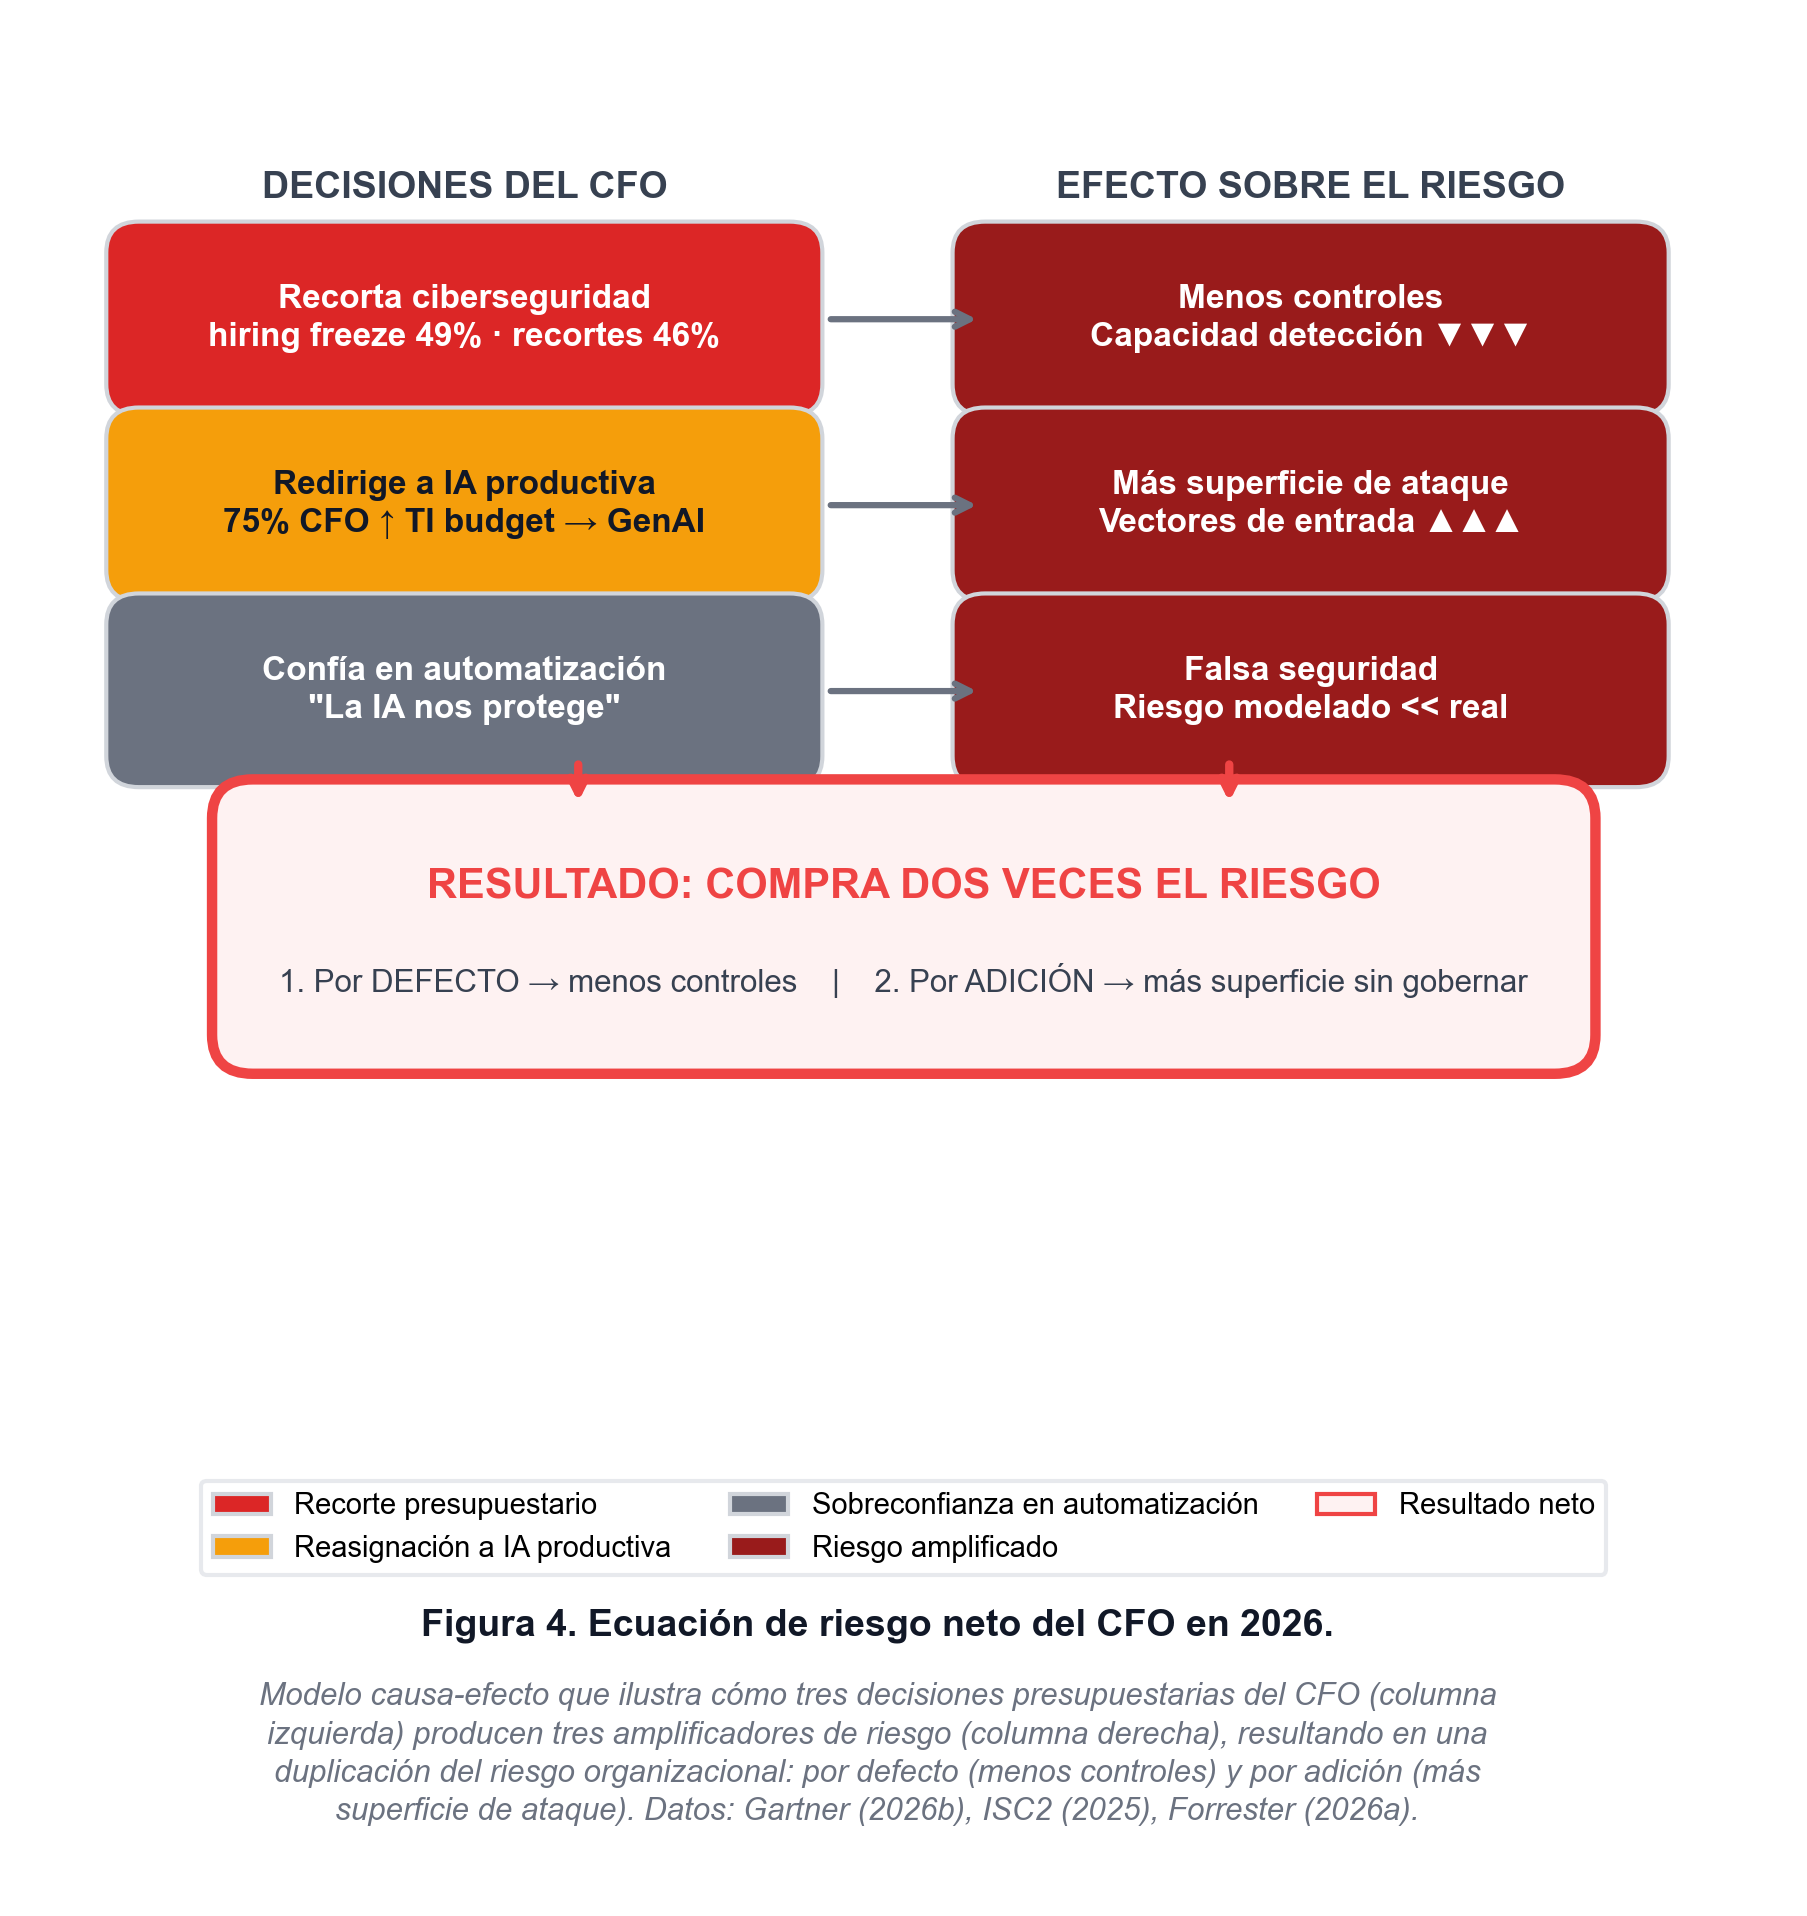
El CFO que recorta ciberseguridad para financiar IA generativa está, sin saberlo, comprando dos veces el riesgo: uno por defecto (menos controles) y otro por adición (más superficie). Esta asimetría cognitiva entre oferta y demanda presupuestaria es, a mi juicio, el factor #1 de vulnerabilidad estratégica en el mercado chileno 2026.
6. Reemplazo de roles por IA: promesa, riesgo y fractura generacional
Los datos son contundentes:
- 30 %+ de workflows SOC ejecutados por agentes hacia fines de 2026 (TechNewsWorld, 2026)
- Forrester (2026a): brecha pública por agente autónomo ocurrirá en 2026, con despidos en cascada
- Gartner (2026a): gasto global seguridad USD 244,2 B; managed security services +11,1 % (el más rápido) porque no hay personal
- ISC2 (2025): 82 % cree que IA mejora eficiencia, 66 % ve crecimiento, solo 33 % teme reemplazo. 2/3 cree que su expertise aumenta la IA (WEF, 2026a)
- Mi hipótesis — y la apuesto públicamente: la IA no reemplazará al CISO senior, sino al pipeline tier 1–tier 2 que lo forma. Si tengo razón, en 2035 no habrá cantera de seniors porque ningún threat hunter de esa generación habrá hecho tres años de SOC manual. Ese SOC ya no existirá
Análisis
El debate “IA vs humano” está mal formulado. La pregunta correcta no es si la IA reemplaza roles, sino cuáles roles y con qué consecuencia generacional.
La IA agéntica es extraordinariamente eficiente en tareas repetitivas tier 1 (triage de alertas, correlación básica, enriquecimiento de IOC, reporte estándar) y crecientemente competente en tier 2 (hunting guiado, investigación acotada, respuesta a incidentes de bajo impacto). Pero fracasa en tres áreas donde el valor real de un CISO vive:
- Juicio contextual bajo ambigüedad política u organizacional
- Negociación con stakeholders durante crisis — directorio, medios, regulador, víctimas
- Arquitectura de defensa a 5 años vista que requiere lectura geopolítica, del mercado de amenazas y de la cultura interna
El riesgo estructural es que al automatizar tier 1 y tier 2 desaparece el pipeline de formación donde los seniors aprendieron su oficio: ningún threat hunter senior en 2035 habrá hecho tres años de SOC manual si ese SOC nunca existió.
Para Chile — país con déficit de 63.500 especialistas y un mercado laboral donde los seniors emigran — esto se traduce en una dependencia creciente y no mitigable de agentes de IA extranjeros operando infraestructura crítica nacional, con implicancias de soberanía digital que aún no encuentran desarrollo específico en el marco normativo vigente.
7. Acantilado del talento senior: colapso generacional
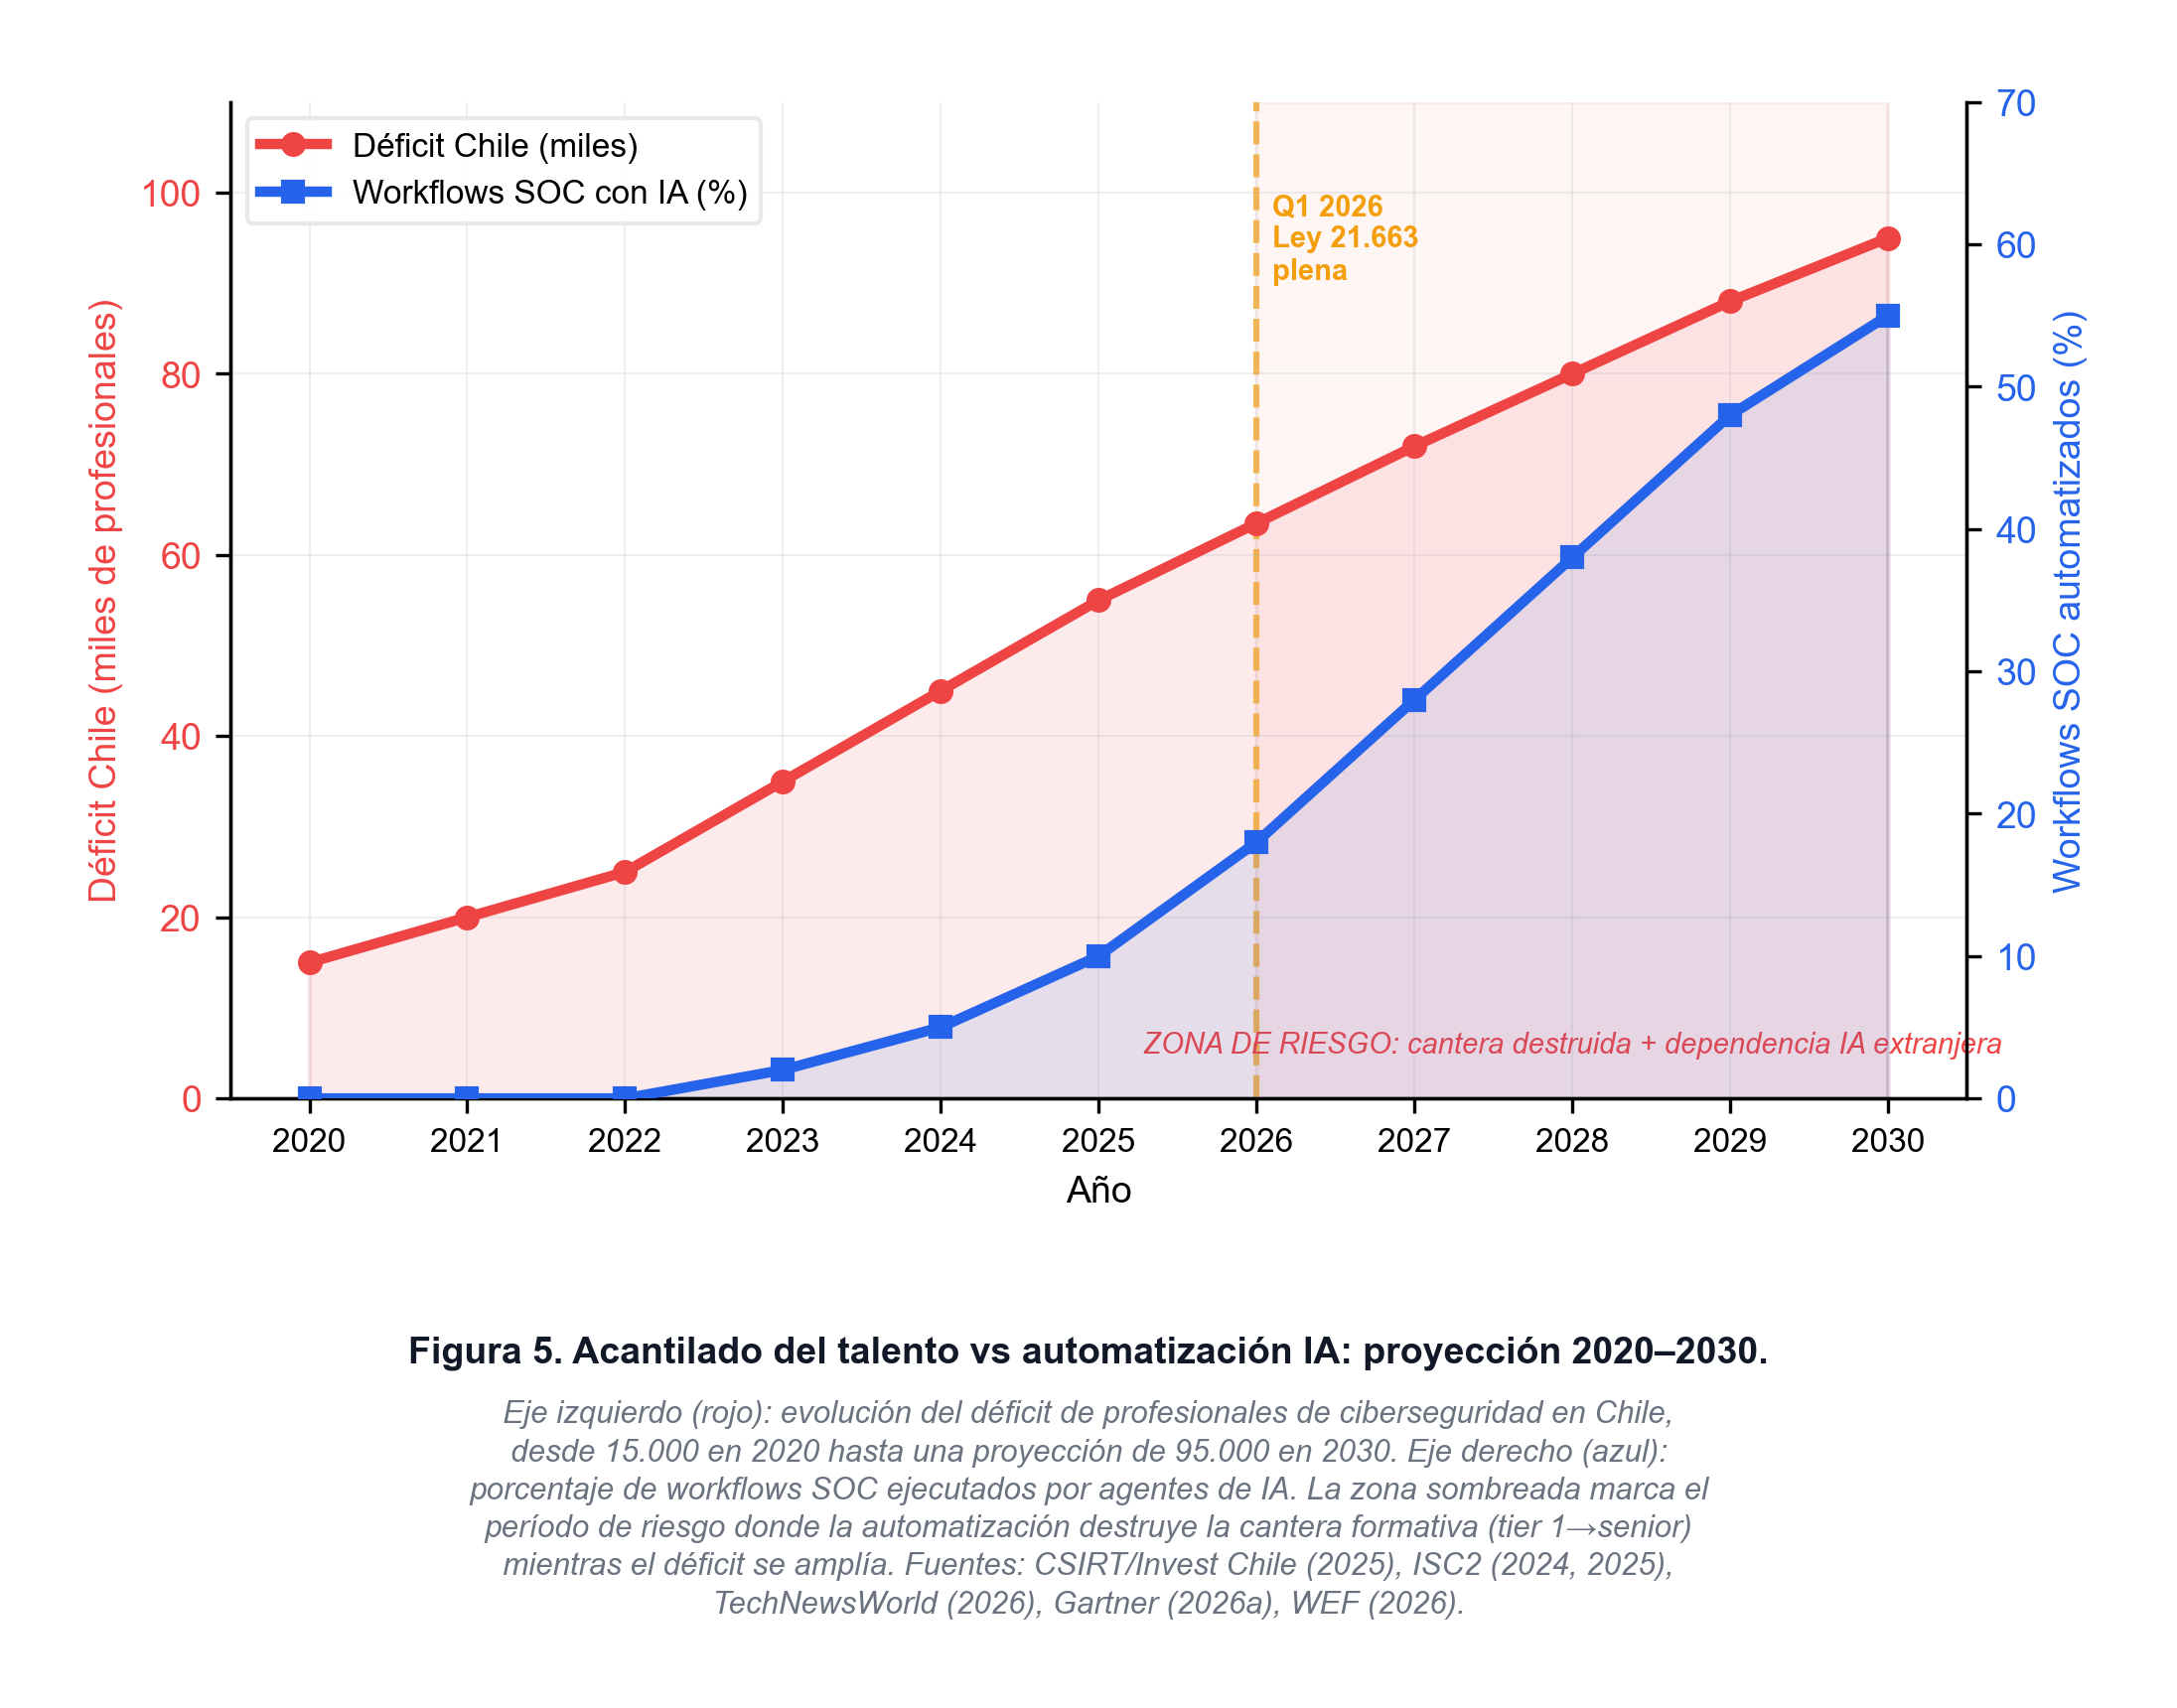
Las cifras son alarmantes en cada escala:
| Escala | Dato | Fuente |
|---|---|---|
| Global | 4,8 M faltantes, cierre proyectado solo 15 % hacia 2026 | WEF, en Viva IT (2025) |
| Chile | 28.000 actuales → 63.500 faltantes | CSIRT, en Invest Chile (2025) |
| LATAM | 700.000 faltantes | G-Certi (2026) |
| EEUU | 700.000 faltantes | Programs.com (2026) |
Y los datos organizacionales son aún peores:
- 33 % sin budget para dotar equipos
- 29 % no paga skills senior
- 88 % con consecuencia significativa por skills gap
- 32 % de grandes organizaciones con despidos
- 46 % con recortes
- 49 % con hiring freeze
- 41 % con promotion freeze
Fugas activas: CISOs, arquitectos OT 10+, threat hunters y pentesters 5+ hacia EEUU, Europa y Medio Oriente.
Análisis
Llamar a esto “brecha de talento” subestima el problema. Es un colapso generacional de capital humano especializado, y tiene dinámica de mercado inversa: a más demanda, más fuga, porque el talento senior chileno tiene oferta remota en USD desde Austin, Miami, Madrid, Dubái y Tel Aviv.
La economía del talento cyber opera como mercado global desde 2020, y Chile compite con un CLP depreciado frente al dólar y sueldos locales que en los niveles C|CISO, arquitecto OT senior y threat hunter senior son 2,5–4 veces inferiores al benchmark EEUU.
El efecto combinado de hiring freezes (49 %), promotion freezes (41 %), recortes de budget (46 %) y la percepción creciente de que “la IA hará el trabajo” produce un cóctel de desmotivación estructural donde el senior chileno de 2026 enfrenta menor salario local, menor progresión vertical, y una narrativa de que su rol se extingue. La migración es la respuesta racional individual y la catástrofe colectiva.
Para las universidades donde enseño (USACH, Perú, Bolivia), esto significa formar profesionales que el mercado local no podrá retener, lo que a 5 años vista convierte a Chile en exportador neto de capital cyber hacia mercados que sí pagan y que sí dan carrera.
Un país con Ley 21.663 sin ingenieros senior para operarla enfrenta un desacople estructural entre su ambición normativa y su capacidad de ejecución.
8. Tendencias Gartner 2026 que Chile aún no absorbe
| Tendencia | Proyección | Implicancia para Chile |
|---|---|---|
| Preemptive cybersecurity | 50 % del gasto global hacia 2030 | Chile aún madura EDR/XDR reactivo |
| AI cybersecurity market | Casi duplica en 2026 | Inversión local va a IA productiva, no defensiva |
| Agentic AI oversight | Tendencia #1 Gartner 2026 | Sin frameworks locales de gobernanza de agentes |
| IAM para agentes | USD 18,7 B (2024) → USD 29 B (2029) | Identidad de agentes no está en el radar local |
| Post-quantum cryptography | Ventana de migración se cierra | Patrimonio criptográfico no inventariado |
Análisis
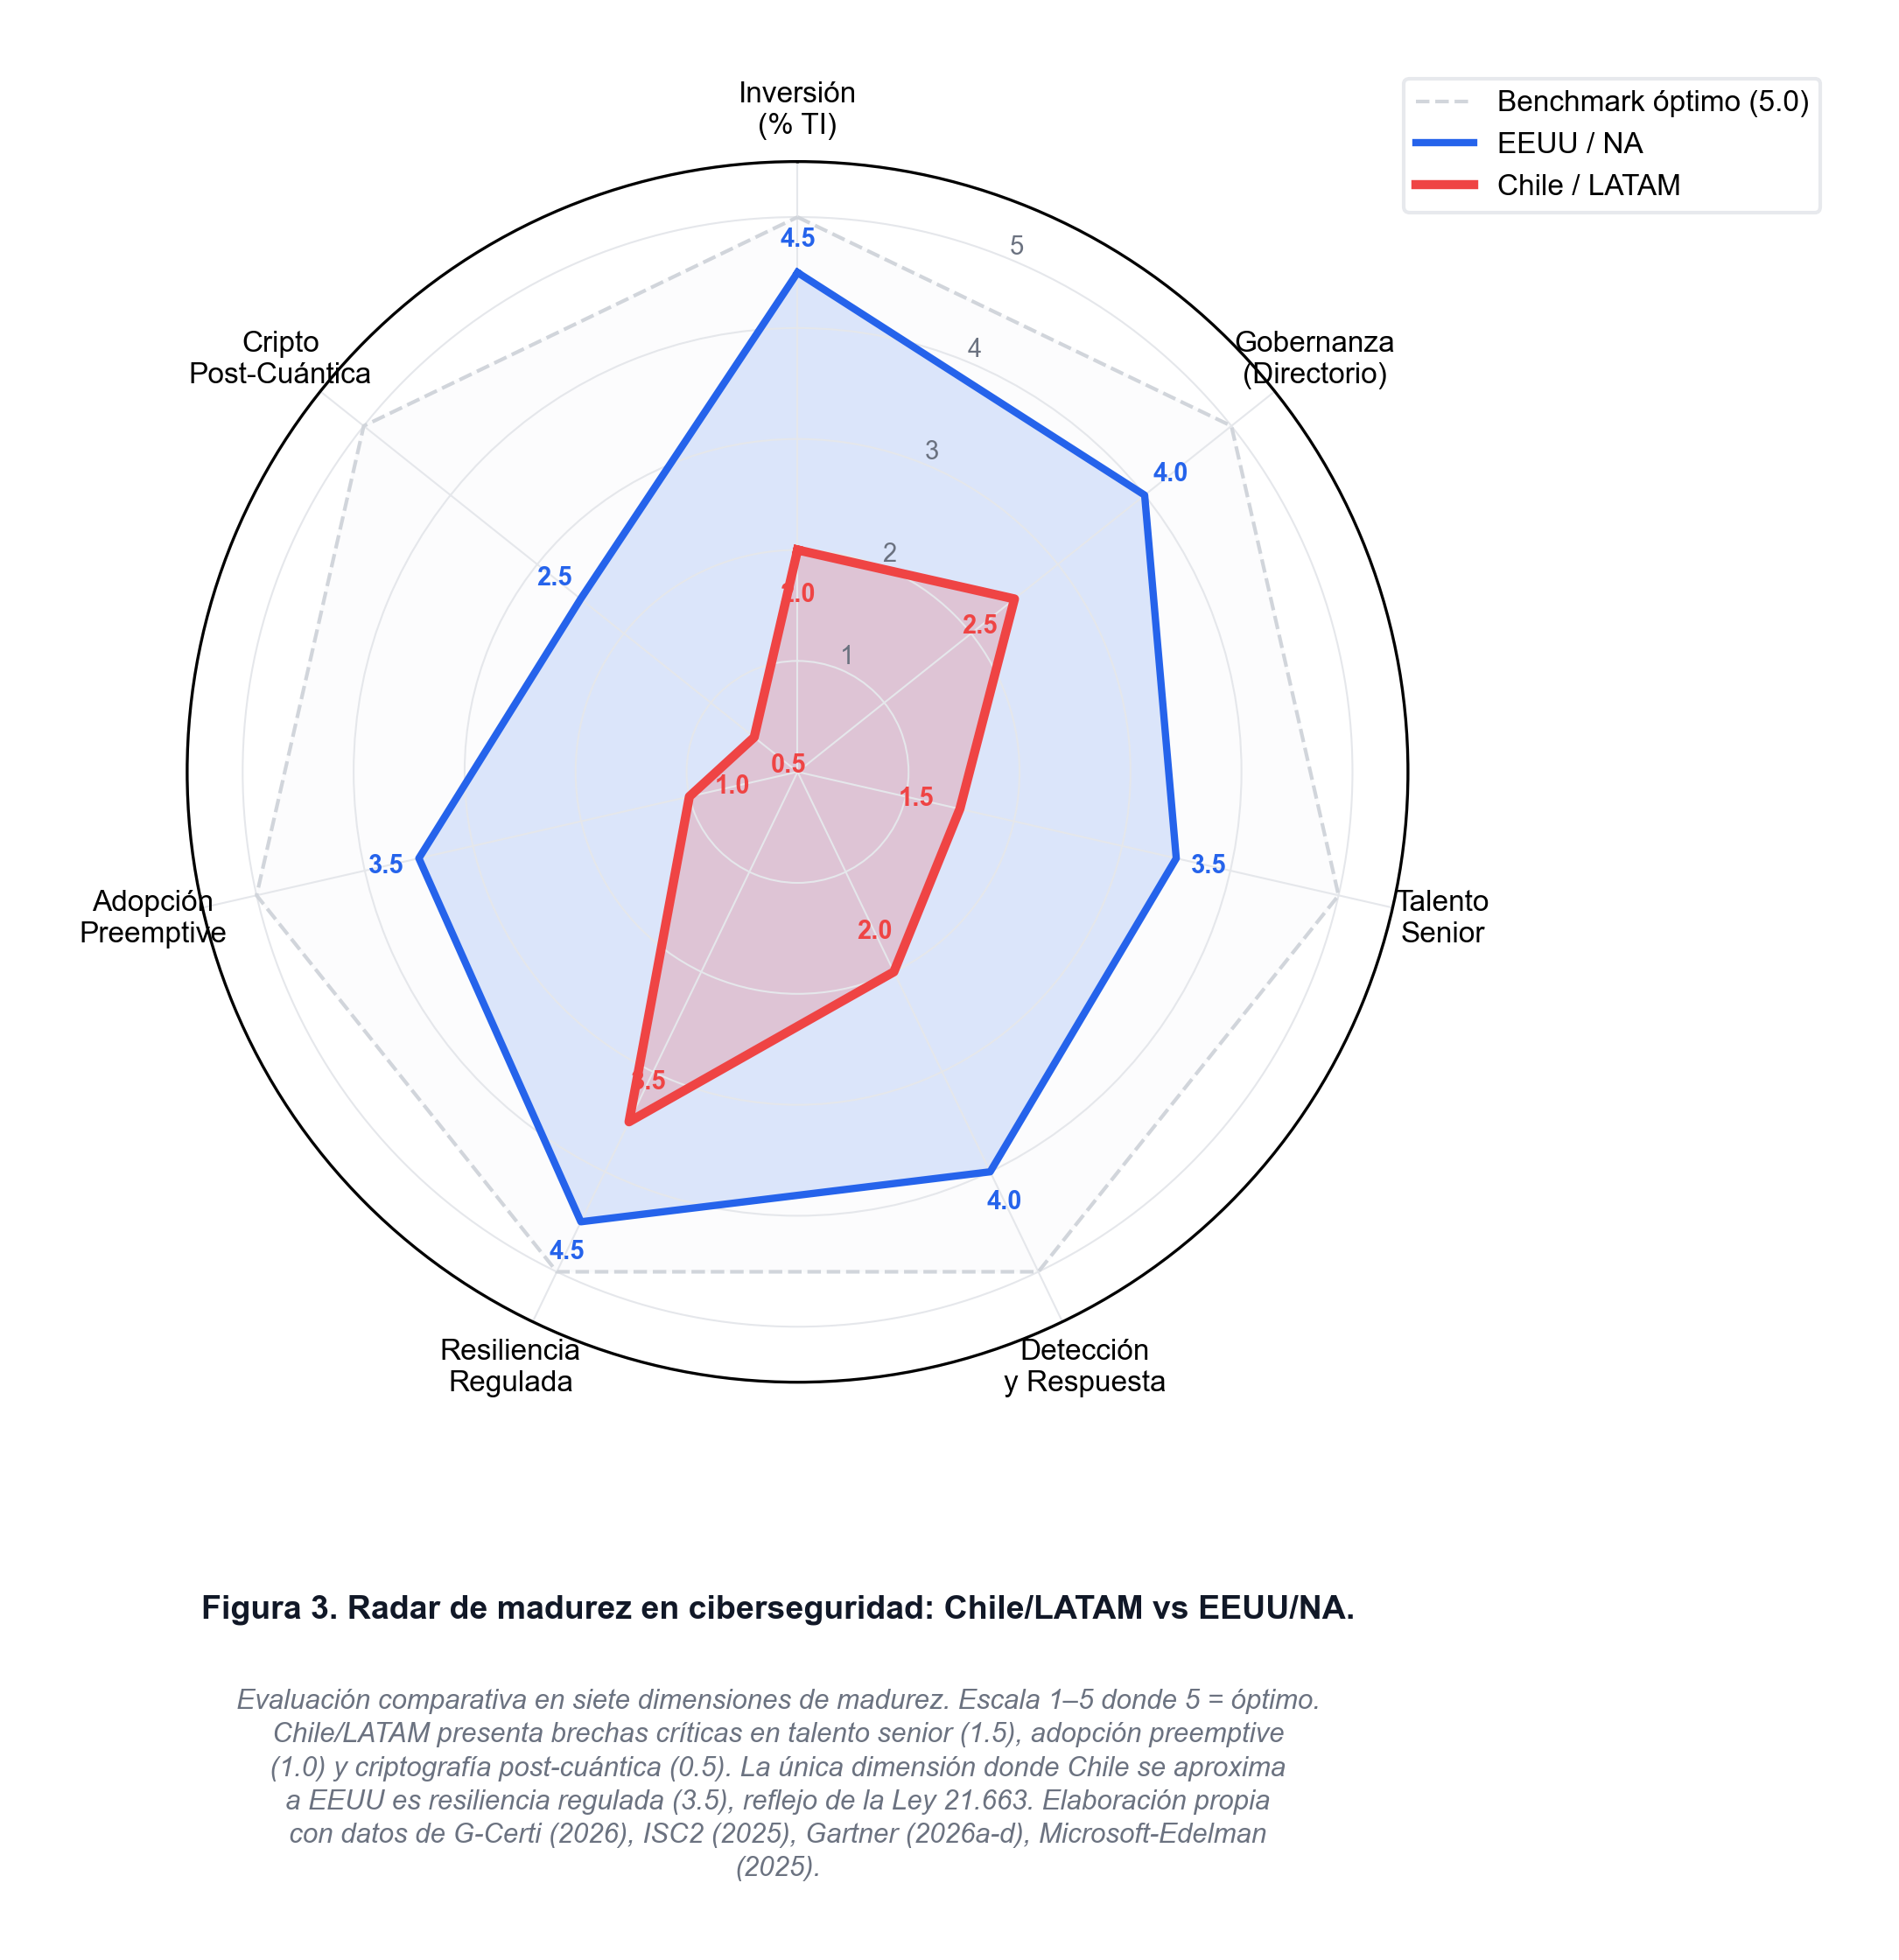
El mercado chileno está operando con un paradigma defensivo que el mundo desarrollado ya está abandonando. Mientras Gartner (2026c) proyecta que el 50 % del gasto global en ciberseguridad hacia 2030 será preemptive — deception activa, AI-powered SecOps, denial programático, honeypots agénticos — el mercado chileno — sin un diagnóstico público de madurez que permita cuantificarlo con precisión — muestra señales consistentes de operar aún en paradigma reactivo: el 66 % de las empresas mantiene inversión “ligera/moderada” en ciberseguridad (Microsoft, 2025), las licitaciones públicas se concentran en EDR/XDR básico, y no existe un benchmark nacional que mida la adopción de controles preemptivos.
Obsolescencia arquitectónica. Esta brecha temporal de 3–4 años se traduce en obsolescencia arquitectónica acelerada: cuando Chile por fin implemente masivamente XDR en 2027–2028, los atacantes ya estarán operando con agentes autónomos de reconocimiento, generación automática de exploits y evasión adaptativa — exactamente el tipo de amenaza que un XDR tradicional no fue diseñado para contener.
Ventana criptográfica. En paralelo, la ventana de migración a criptografía post-cuántica se cierra antes de lo que el mercado local anticipa: los algoritmos asimétricos actuales (RSA, ECC) tienen una vida útil defensiva estimada de 5–8 años, y el patrimonio criptográfico de la banca chilena, del sector salud y de los sistemas OT industriales no está inventariado ni priorizado para transición.
El resultado es que Chile puede llegar a 2030 con tres deudas técnicas superpuestas:
- Reactivo en un mundo preemptivo
- Humano-dependiente en un mundo agéntico
- Criptográficamente legacy en un mundo post-cuántico
9. Diez propuestas estructurales — 120 acciones concretas
El diagnóstico sin propuesta es queja. Por eso este análisis incluye 10 propuestas estructurales con 120 acciones ejecutables, cada una con responsable, fuente de financiamiento y plazo. Cubren desde un Framework Nacional adaptado de NIST CSF 2.0 hasta criptografía post-cuántica y soberanía digital.
| # | Medida | Costo estimado anual | Financiamiento sugerido |
|---|---|---|---|
| 1 | Framework Nacional NIST CSF → Chile | USD 2 M | ANCI + BID/OEA cooperación técnica |
| 2 | Presupuestos multianuales protegidos OIV | USD 40 M | Línea protegida tipo Contraloría |
| 3 | Startups de ciberseguridad en regiones | USD 5 M | CORFO + Start-Up Chile + BID Lab |
| 4 | Capital humano especializado | USD 12 M | ANID + SENCE + sector privado |
| 5 | Investigación Scopus Q1 | USD 8 M | ANID Fondecyt + cooperación internacional |
| 6 | Framework Humano-IA para SOC | USD 3 M | ANCI (normativa) + CORFO (I+D) |
| 7 | Retención y repatriación de talento | USD 15 M | Crédito fiscal + CORFO matching |
| 8 | Certificación obligatoria + ciberseguro OIV | USD 20 M (prima agregada) | Autofinanciado por operador OIV |
| 9 | Observatorio Nacional con métricas públicas | USD 1,5 M | ANCI + BID + academia |
| 10 | Soberanía digital + criptografía post-cuántica | USD 6 M | ANID + Defensa + SUBTEL |
Estimaciones preliminares basadas en benchmarks OECD adaptados al mercado chileno; sujetas a refinamiento con datos de ejecución presupuestaria real.
→ Leer las 120 propuestas completas
10. Análisis integrador: la tesis estructural
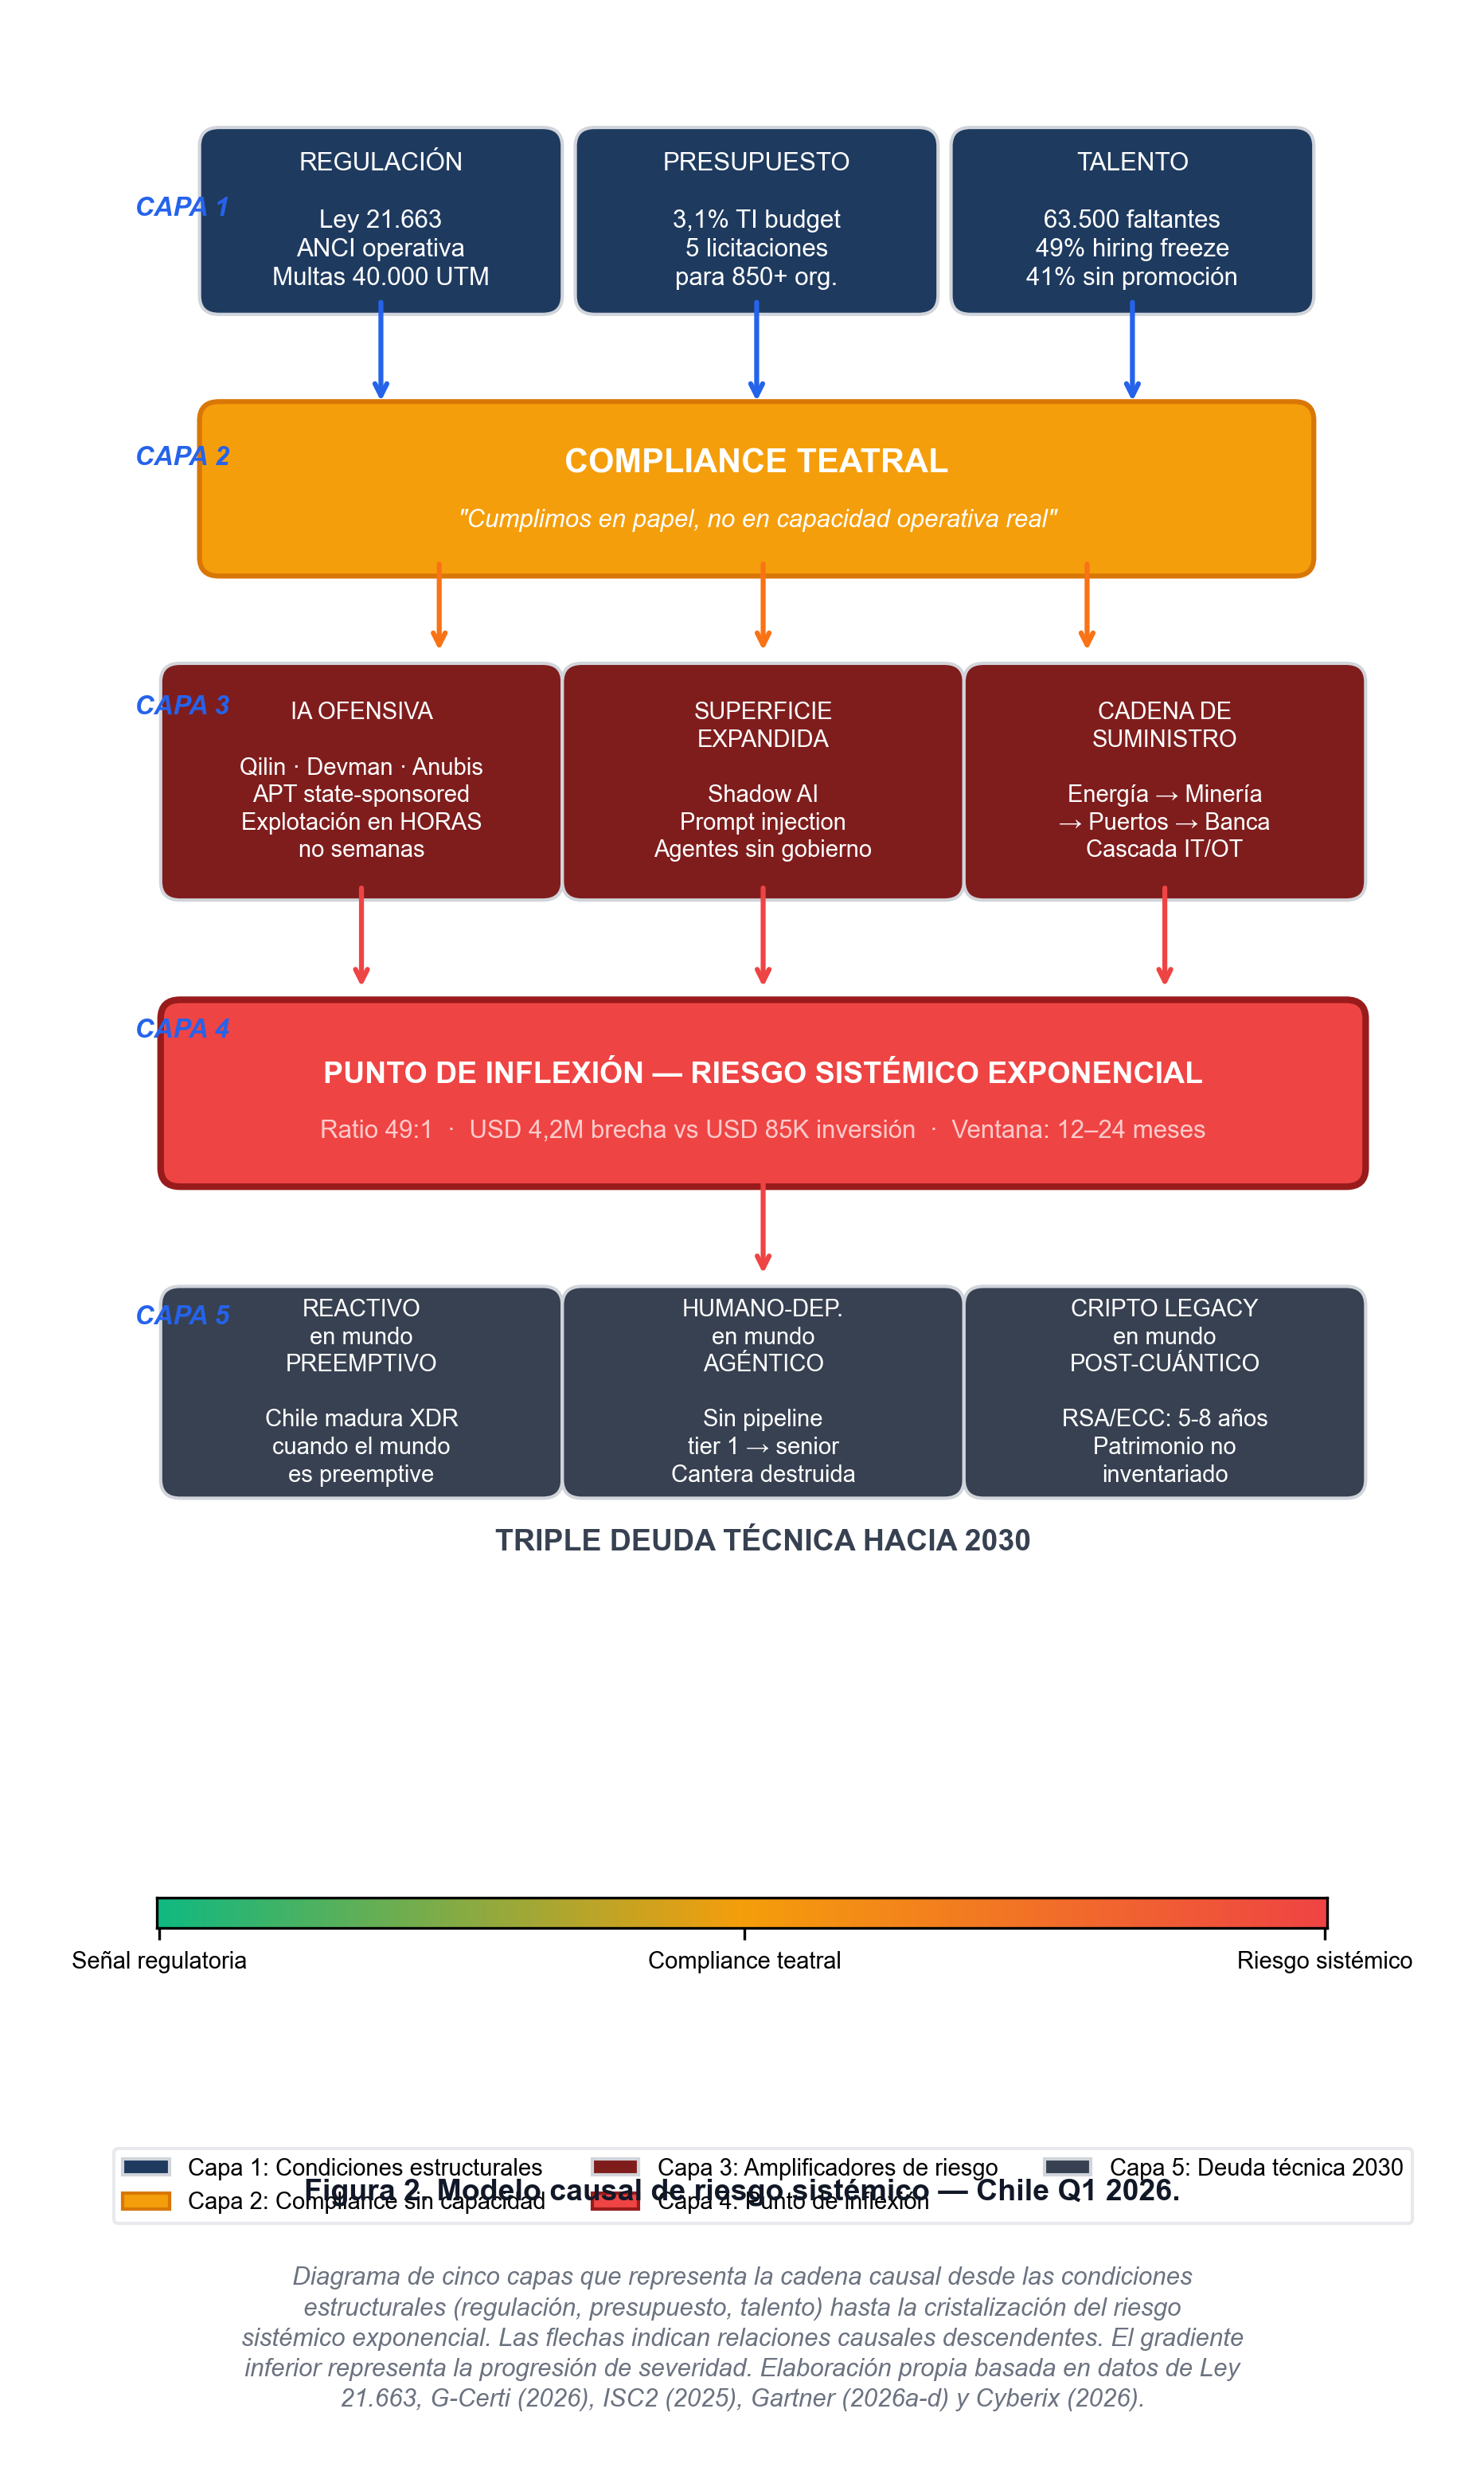
Los nueve fenómenos analizados no son independientes; configuran un sistema causal que se retroalimenta:
Capa 1 — Señal regulatoria sin anclaje fiscal
La Ley 21.663 y la creación de ANCI produjeron una señal de alta exigencia que el mercado leyó correctamente, pero el Estado no acompañó con partidas presupuestarias proporcionales ni en el sector público (5 licitaciones para 850 organismos) ni en incentivos al sector privado (no hay créditos fiscales, no hay co-financiamiento para PYMES OIV, no hay subsidios a la certificación).
Capa 2 — Respuesta racional del CFO privado
Frente a una exigencia normativa costosa y un ciclo fiscal contractivo, el CFO racional minimiza el gasto de ciberseguridad al piso de cumplimiento formal y redirige el diferencial hacia IA productiva, que sí tiene ROI medible en trimestre. Esta decisión es individualmente óptima y colectivamente catastrófica.
Capa 3 — Efecto laboral
Menos presupuesto defensivo significa hiring freezes, no promoción de seniors, y sustitución creciente por agentes de IA. El profesional senior chileno, al detectar este patrón, migra. La cantera junior se automatiza. El ecosistema se descapitaliza.
Capa 4 — Aceleración del atacante
Los adversarios — Qilin, Devman, Anubis y el espectro completo de amenazas state-sponsored — están haciendo exactamente lo contrario: invierten en IA agéntica ofensiva, reducen tiempos de exploitation de semanas a horas, y automatizan campañas de doble extorsión. La asimetría entre defensa degradada y ofensiva acelerada alcanza su máximo histórico justo en Q1 2026.
Capa 5 — Cristalización del riesgo sistémico
La convergencia de las capas 1–4 produce lo que en teoría de sistemas llamamos un punto de inflexión: el costo esperado de un incidente mayor en Chile 2026–2027 no es lineal sino exponencial, porque una brecha en un OIV con bajos controles puede propagarse lateralmente por cadenas de suministro digitalmente integradas (energía → minería → puerto → banca) antes de que exista capacidad humana de contención.
Tesis central
Chile no está en una crisis de ciberseguridad; está en una crisis de gobernanza de ciberseguridad donde la coherencia entre regulación, presupuesto, capital humano y arquitectura técnica se fracturó.
La Ley 21.663 es correcta. ANCI es necesaria. El diagnóstico del problema está hecho.
Lo que falta es voluntad política de financiar la ejecución y capacidad ejecutiva de retener talento senior. Sin ambas, el país queda expuesto en los próximos 24 meses a un escenario de incidente sistémico con propagación cross-sectorial — el tipo de evento que Colonial Pipeline y SolarWinds ya documentaron a escala internacional — y la pregunta no será por qué ocurrió sino por qué no se actuó cuando los datos estaban disponibles.
Dato de cierre desde el terreno
Mientras este análisis se escribe, TTPHoneypot — nuestro honeypot agéntico público — lleva 4.304 ataques registrados desde 32 países contra endpoints LLM simulados. No es teoría: es tráfico ofensivo real golpeando infraestructura chilena ahora mismo. La pregunta no es si Chile enfrentará su Colonial Pipeline, sino cuándo — y quién tendrá los datos forenses para reconstruirlo.
Reflexión final
Una perspectiva personal — más allá del diagnóstico técnico
Hace 18 años que trabajo en tecnología en Chile y quiero compartir una reflexión, no una crítica.
Todo lo que acaban de leer — la brecha de ejecución, el déficit de talento, la canibalización presupuestaria — describe un problema que no le pertenece a un solo actor. No es solo de ANCI. No es solo de Hacienda. No es solo de los CISOs que operan con presupuesto mínimo. No es solo de los directorios que aún no priorizan ciberseguridad. No es solo de los CFOs que reasignan presupuesto defensivo hacia IA productiva. Es de todos, simultáneamente.
El problema de fondo es que en Chile seguimos mirando la ciberseguridad en fragmentos: el regulador ve cumplimiento, el CISO ve controles, el directorio ve costo, el CFO ve línea presupuestaria, la academia ve formación. Pero nadie está mirando la foto completa al mismo tiempo.
La Ley 21.663 entró en vigor con buenas intenciones y un diseño normativo sólido. Pero la conversación sobre cómo financiarla, cómo formar el talento que necesita y cómo retener a los profesionales que ya existen no ocurrió con la misma urgencia. Esa es la paradoja que documenta este artículo.
Y ahora viene un segundo frente. La Ley 21.719 de Protección de Datos Personales llega en diciembre de 2026, con multas de hasta el 4 % de los ingresos anuales. Esto significa que en menos de ocho meses las organizaciones chilenas enfrentarán dos marcos regulatorios exigentes de forma simultánea — ciberseguridad y protección de datos — con los mismos equipos subdimensionados y los mismos presupuestos que hoy apenas cubren lo básico.
¿Qué está en juego? No solo servidores o firewalls. Están en juego las fichas médicas de tu familia, las credenciales bancarias de tus padres, los registros escolares de tus hijos. La ciberseguridad dejó de ser una conversación entre especialistas. Es una conversación de sociedad.
Este artículo no fue escrito para cerrar un debate ni para señalar culpables. Fue escrito para abrir una conversación — una que necesita incluir al regulador, al ejecutivo, al técnico, al académico y al ciudadano. Porque si seguimos fragmentando el problema, vamos a seguir fragmentando la respuesta.
¿Cómo creen ustedes que deberíamos mirar este tema de forma más completa antes de diciembre?
¿Qué puedes hacer tú?
Si eres CISO, lleva este análisis a tu próximo comité de directorio. Si eres CTO, revisa cuánto de tu presupuesto 2026 financia IA productiva versus controles defensivos. Si eres regulador, legislador o asesor de política pública, las 120 acciones de la Sección 9 son ejecutables — elige cinco y empieza. Si simplemente te importa la ciberseguridad de Chile, comparte este artículo con quien toma decisiones en tu organización. La conversación tiene que escalar del SOC al directorio, del directorio al presupuesto, y del presupuesto a la sociedad.
Si lideras ciberseguridad en un OIV chileno y este análisis te resuena, escríbeme. Los próximos 24 meses no se navegan solos.
Referencias
Fuentes institucionales y académicas
-
Forrester. (2026a). Predictions 2026: Cybersecurity and risk. Forrester Research.
-
Forrester. (2026b, 11 de marzo). The Forrester Wave™: Cybersecurity skills and training platforms, Q1 2026. https://www.forrester.com/blogs/announcing-the-forrester-wave-cybersecurity-skills-and-training-platforms-q1-2026/
-
Gartner. (2025, 21 de octubre). Top predictions for IT organizations and users in 2026 and beyond. Gartner Newsroom.
-
Gartner. (2026a, 5 de febrero). Forecast analysis: Information security, worldwide, 2026 (G00838442).
-
Gartner. (2026b, 10 de febrero). CFOs’ budget plans prioritize growth, technology and AI in 2026. https://www.gartner.com/en/newsroom/press-releases/2026-02-10-gartner-research-reveals-cfos-budget-plans-prioritize-grotwth-functions-tech-and-ai-in-2026
-
Gartner. (2026c). Top strategic technology trends for 2026. Special Report.
-
Gartner. (2026d). Top trends in cybersecurity for 2026.
-
Goldman Sachs. (2023). The potentially large effects of artificial intelligence on economic growth. Global Investment Research.
-
IBM Security. (2024). Cost of a data breach report 2024. https://www.ibm.com/reports/data-breach
-
ISACA. (2025). State of cybersecurity 2025. ISACA.
-
ISC2. (2024). 2024 ISC2 Cybersecurity Workforce Study. https://www.isc2.org/Insights/2024/10/ISC2-2024-Cybersecurity-Workforce-Study
-
ISC2. (2025, diciembre). 2025 ISC2 Cybersecurity Workforce Study: A focus on skills. https://www.isc2.org/Insights/2025/12/2025-ISC2-Cybersecurity-Workforce-Study
-
Ley N.° 21.663 de 2024. Ley Marco de Ciberseguridad e Infraestructura Crítica de la Información. BCN Chile.
-
Ley N.° 21.719 de 2024. Protección de Datos Personales. BCN Chile.
-
McKinsey & Company. (2025). The state of cybersecurity: Global outlook 2025. McKinsey Digital.
-
Microsoft. (2025, 8 de diciembre). Ciberseguridad 2025: Desafíos y estrategias en la era de la IA [Encuesta Edelman]. Source LATAM. https://news.microsoft.com/source/latam/noticias-de-microsoft/78-de-las-organizaciones-en-chile-priorizara-la-ciberseguridad/
-
National Cyber Security Index. (2025). NCSI 2025 country ranking. e-Governance Academy.
-
Invest Chile. (2025, 26 de diciembre). Ciberseguridad en Chile: Nueva Ley Marco impulsa el ecosistema local. https://blog.investchile.gob.cl/bloges/ciberseguridad-chile-nueva-ley-marco
-
ChileCompra. (2026). Licitaciones públicas: Sophos XDR (ID 897087-1-LE26) y Google Cloud (ID 897096-1-LR26 / 897096-5-LR26). Mercado Público. https://www.chilecompra.cl/category/licitaciones-publicas/
-
Ransomware.live. (2026). Chile country statistics — Ransomware victim tracking. Recuperado el 12 de abril de 2026 de https://www.ransomware.live/country/CHL
-
World Economic Forum. (2026a). Global cybersecurity outlook 2026. WEF Centre for Cybersecurity.
-
World Economic Forum. (2026b). Artificial intelligence and cybersecurity: Balancing risks and rewards. WEF Insight Report.
Fuentes sectoriales y periodísticas
-
CIO Dive. (2025, 16 de diciembre). 5 CIO predictions for AI in 2026. https://www.ciodive.com/news/5-cio-predictions-for-ai-in-2026/807951/
-
Contraplano. (2025, 12 de diciembre). Ciberseguridad en 2026: el desafío que Chile ya no podrá delegar sólo a TI. https://contraplano.cl/ciberseguridad-chile-desafio-2026/
-
Cyberix. (2026, 3 de marzo). Ciberseguridad en Chile 2026: Radiografía de una crisis de ransomware. https://cyberix.cl/blog/ciberseguridad/crisis-ciberseguridad-chile-2026-ransomware-ley-marco/
-
Entel. (2025). Reporte de Ciberseguridad 2025. Entel Digital.
-
G-Certi. (2026, 1 de febrero). Ciberseguridad empresarial 2026: ISO 27001 como escudo estratégico en LATAM. https://gcerti.org/investigacion/ciberseguridad-empresarial-2026
-
HBLAB Group. (2026, 12 de enero). Will cybersecurity be replaced by AI? Bold trends shaping jobs in 2026. https://hblabgroup.com/will-cybersecurity-be-replaced-by-ai/
-
LicitaLAB. (2024, 31 de diciembre). Tipos de licitaciones en Mercado Público. https://www.licitalab.cl/blog/tipos-de-licitaciones-mercado-publico
-
Programs.com. (2026, marzo). Cybersecurity talent & workforce shortage stats. https://programs.com/resources/cybersecurity-talent-shortage-stats/
-
Software Strategies Blog. (2026, 10 de febrero). Top 6 cybersecurity trends from Gartner’s 2026 security forecast. https://softwarestrategiesblog.com/2026/02/10/gartner-cybersecurity-trends-2026/
-
Software Strategies Blog. (2026, 16 de febrero). Gartner forecasts agentic AI will overtake chatbot spending by 2027. https://softwarestrategiesblog.com/2026/02/16/gartner-forecasts-agentic-ai-overtakes-chatbot-spending-2027/
-
TahawulTech. (2025, 28 de octubre). Gartner 2026 technology trends: AI supercomputing, preemptive cybersecurity. https://www.tahawultech.com/analysis/gartner-2026-technology-trends-include-ai-supercomputing-preemptive-cybersecurity/
-
TechNewsWorld (Mello, J. P.). (2026, 5 de enero). AI dominates cybersecurity predictions for 2026. https://www.technewsworld.com/story/ai-dominates-cybersecurity-predictions-for-2026-180077.html
-
trendTIC. (2026, marzo). Ciberseguridad para líderes: de gasto percibido a inversión real. https://www.trendtic.cl/2026/03/ciberseguridad-para-lideres-de-gasto-percibido-a-inversion-real/
-
trendTIC. (2026, 3 de marzo). Ley Marco de Ciberseguridad de Chile: desafíos y directrices. https://www.trendtic.cl/2026/03/ley-marco-de-ciberseguridad-de-chile-y-la-necesidad-de-internalizar-los-desafios-directrices-y-su-eficiente-cumplimiento/
-
Viva IT. (2025, 22 de diciembre). The cybersecurity talent cliff: 4.8 million professional gap in 2026. https://viva-it.com/insights/the-cybersecurity-talent-cliff-navigating-the-4-8-million-professional-gap-in-2026/