Blog del CAIO!
Chief Artificial Intelligence Officer
La bitácora del Chief AI Officer: estrategia, gobernanza y práctica de la IA en producción — para quienes la construyen.
// el mandato
estado: ONLINE · nuevas notas de IA
Últimos artículos
31 notas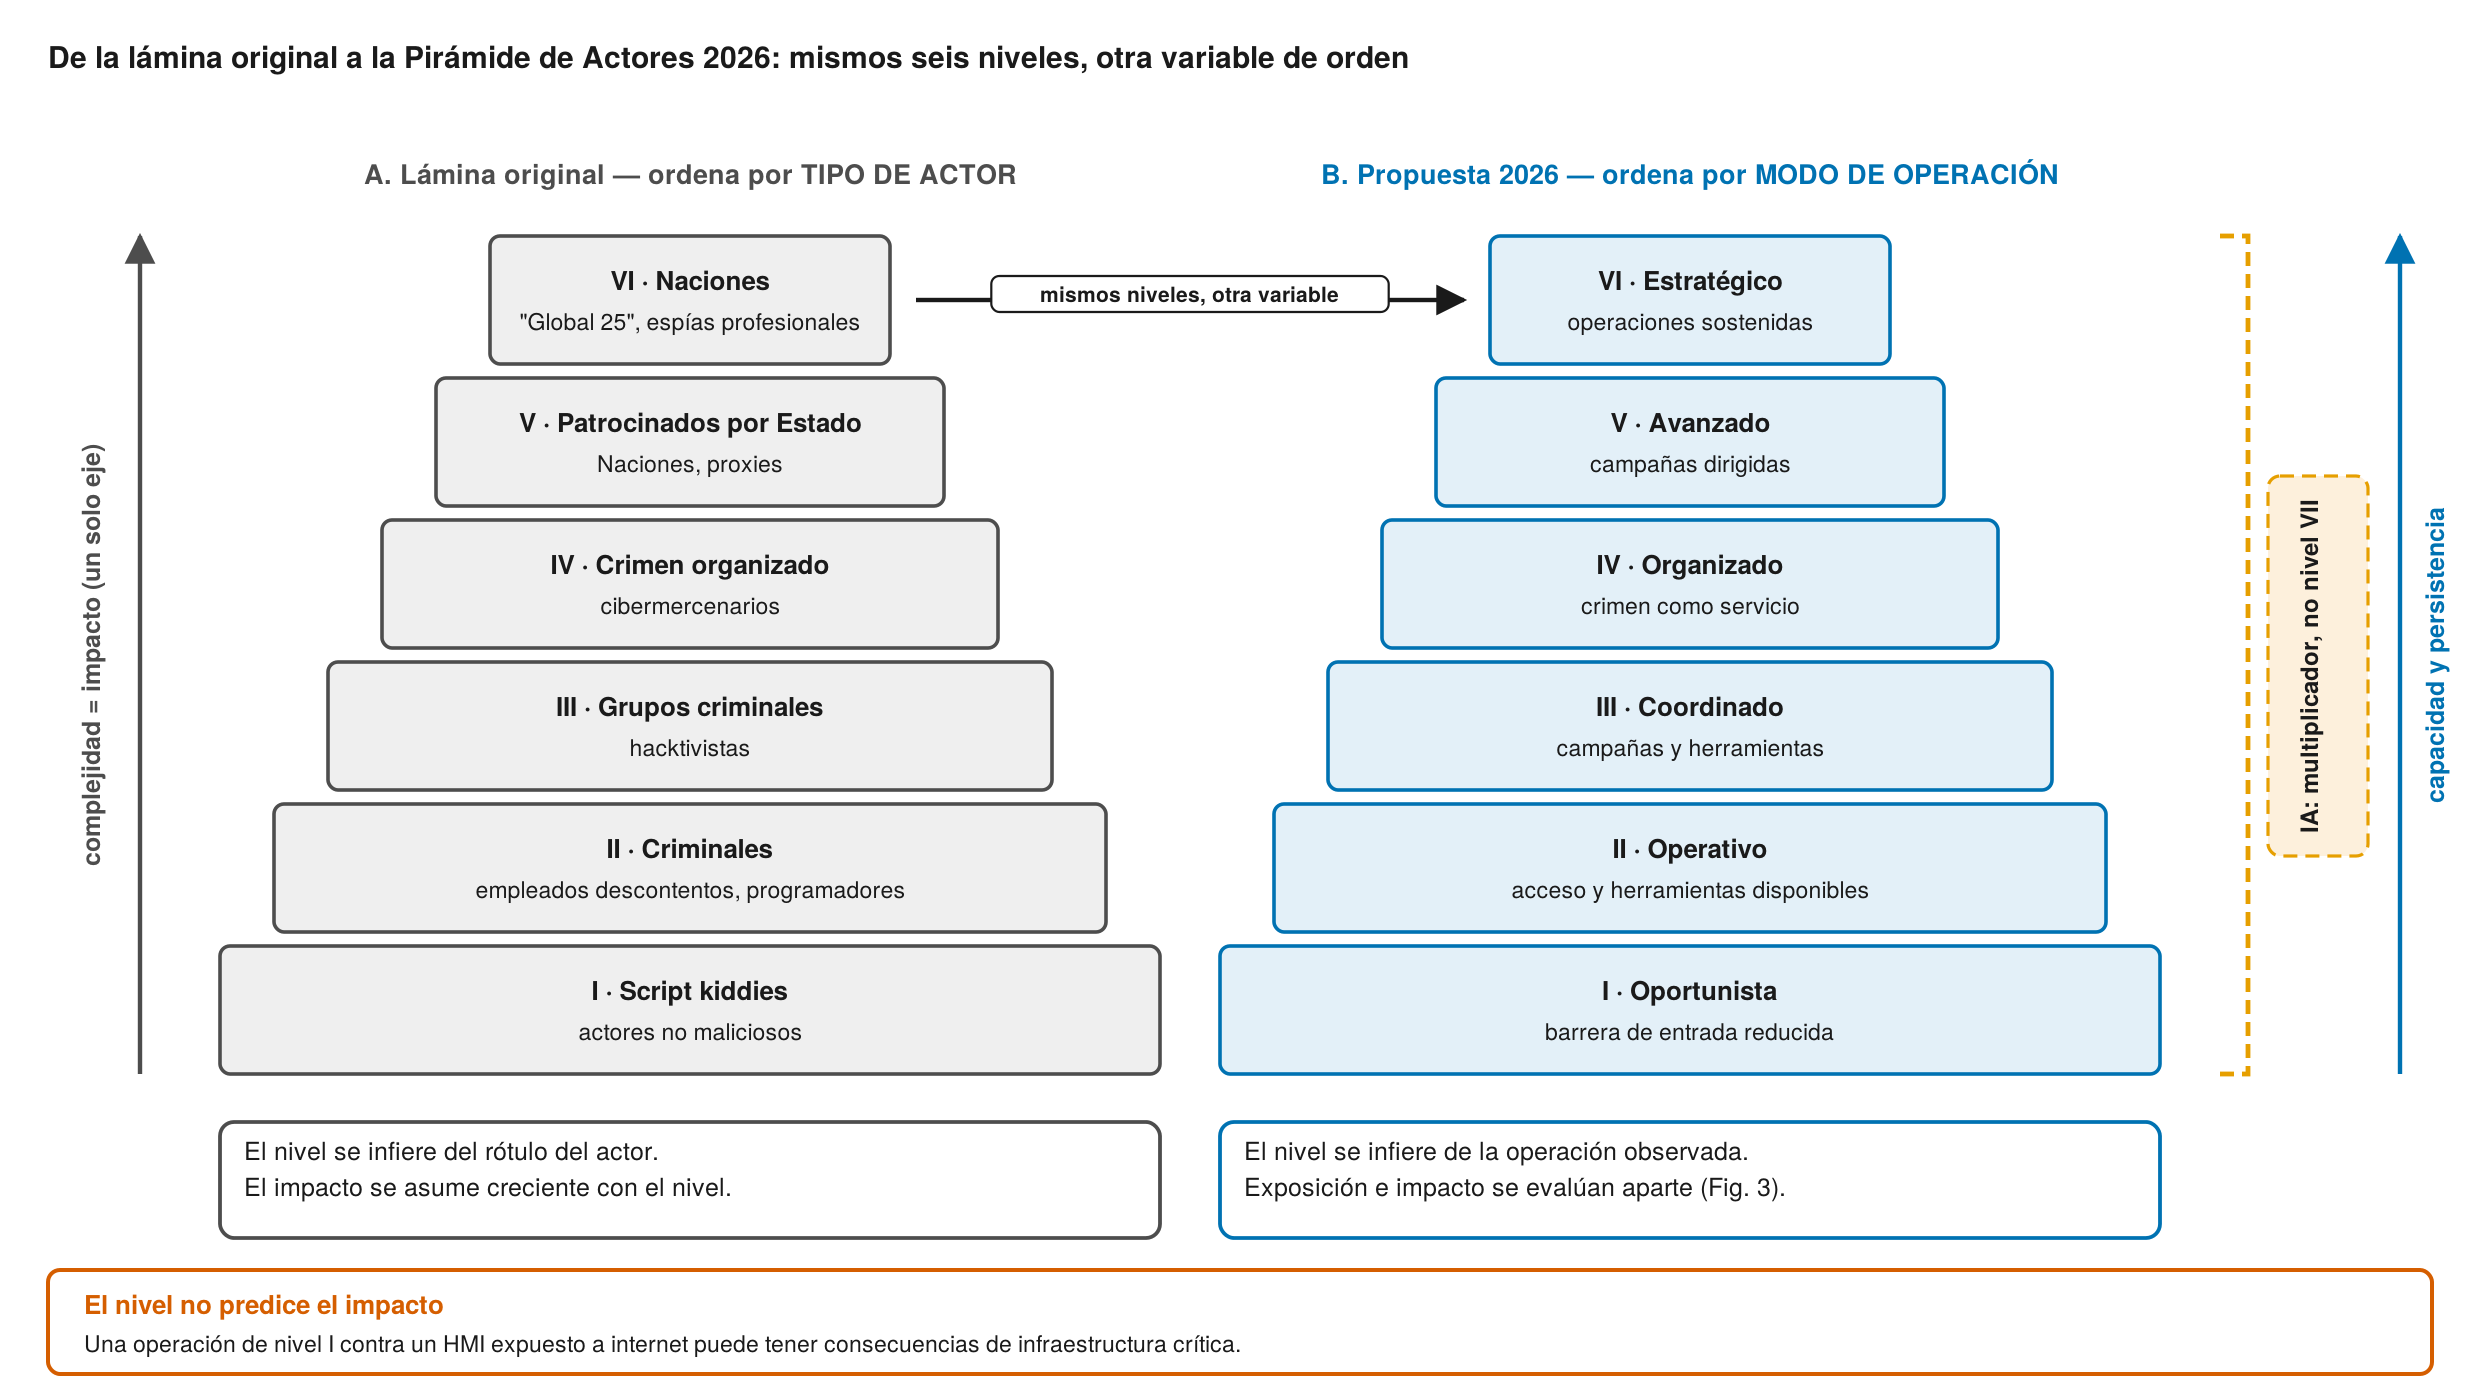
NUEVO · ANÁLISIS DE AMENAZAS
De la pirámide de Threat Profiling a la Pirámide de Actores de Amenaza 2026
Origen, límites y actualización del modelo de seis niveles: capacidad y persistencia, inteligencia artificial transversal y seis dimensiones para perfilar una operación.
Leer el artículo completo ↗
NUEVO · LIDERAZGO Y GOBERNANZA
AI Champion: el liderazgo que convierte la inteligencia artificial en valor
Cómo formar una red de referentes internos para impulsar la adopción, gobernar los riesgos y medir resultados en 90 días.
Leer el artículo ↗
NUEVO · SEGURIDAD DE IA
ISO/IEC 27090:2026: la seguridad de IA entra al SGSI
Qué cambia para quienes diseñan, gobiernan y auditan IA. Tres capas, un mapa visual y una guía para llevar las amenazas al registro de riesgos.
DEL BLOG CISO · IA
¿Puede el vibe coding realmente ser seguro? Análisis sistemático del estado del arte
Análisis doctoral con evidencia empírica sobre la seguridad del vibe coding. Datos de Stanford (Perry et al.), NYU (Asleep at the Keyboard), Veracode 2025 (45% de código IA con fallas), Apiiro (10x vulnerabilidades), slopsquatting de USENIX, el incidente de Replit y los marcos OWASP LLM 2025 y NIST SP 800-218A.
ACTUALIZADO · OCTUBRE 2026
Identidades no humanas y agentes de IA: guía profunda de gobernanza
Identidad, delegación y autorización para agentes de IA: amenazas, arquitectura, controles, marco normativo y una hoja de ruta de 90 días.
DEL BLOG CISO · IA
No, Claude Mythos no es Skynet — por qué puedes estar tranquilo
Análisis técnico y académico de por qué los modelos de lenguaje como Claude no representan una amenaza existencial tipo Skynet. Arquitectura real vs. ficción, limitaciones técnicas, marcos de seguridad (Constitutional AI, RLHF, AI Safety), regulación internacional y lo que realmente debería preocuparte como profesional de ciberseguridad.
DEL BLOG CISO · IA
Qué estudiar para ser especialista en ciberseguridad aplicada a inteligencia artificial — guía completa 2026
Guía exhaustiva para profesionales que quieren especializarse en ciberseguridad aplicada a IA. 25+ certificaciones con precios y links, 10+ herramientas open-source, 7 libros clave, frameworks regulatorios, roadmap por nivel de experiencia, programas universitarios y plataformas de práctica hands-on.
DEL BLOG CISO · IA
La IA no viene por tu trabajo — viene por tu zona de confort
150 fuentes académicas, 4 escenarios prospectivos y una conclusión incómoda: el ingeniero informático que sobreviva a 2030 no será el que más código escriba, sino el que entienda qué código no debería existir. Análisis profundo basado en evidencia Scopus Q1.
DEL BLOG CISO · IA
Radiografía al Q1 2026 del mercado chileno de ciberseguridad: la paradoja entre regulación, ejecución e IA
Chile Q1 2026: legalmente blindado, operativamente subdimensionado. 5 licitaciones para 850+ organismos, 63.500 especialistas faltantes, 63 víctimas de ransomware documentadas. Por cada USD 1 invertido, el costo esperado de brecha es USD 49. Análisis con 30+ fuentes, evidencia TTPHoneypot y 120 propuestas concretas.
DEL BLOG CISO · IA
TTPHoneyAI: anatomía de un honeypot LLM agéntico para cazar ataques contra infraestructura de IA
Whitepaper técnico del desarrollo de TTPHoneyAI — el primer honeypot latinoamericano que emula APIs de OpenAI, Claude, Ollama y HuggingFace para capturar, clasificar y visualizar en tiempo real ataques contra infraestructura de inteligencia artificial. Arquitectura, hallazgos y 30 referencias Scopus Q1.
DEL BLOG CISO · IA
¿Se acabó la fiesta de los sueldos en tech? Lo que dicen los datos, no los gurús de LinkedIn
78,557 despidos tech en Q1 2026, el 48% atribuidos a IA. Análisis con 30 referencias académicas, datos de nómina reales y evidencia contraria incluida. Sin humo, sin catastrofismo. Lo que está pasando en las planillas — y qué hacer al respecto.
DEL BLOG CISO · IA
5 términos de IA que todo líder en ciberseguridad debe dominar en 2026
LLM, Prompt Injection, RAG, Alucinación y AI Agents. Si eres CISO o miembro de directorio, estos conceptos no son opcionales: definen tu nuevo modelo de riesgo.
DEL BLOG CISO · IA
El sistema operativo de tu empresa será AI-FIRST: Agentic OS
El Agentic OS no es un chatbot. Es la capa de inteligencia que observa, razona, decide y ejecuta sobre toda tu infraestructura. Y si no lo gobiernas bien, es tu próximo vector de ataque.
DEL BLOG CISO · IA
AI Fluency: el marco 4D para la alfabetización en Inteligencia Artificial
Delegación, Descripción, Discernimiento y Diligencia: las cuatro competencias clave para interactuar con IA de manera efectiva. Ya no son opcionales, son ventaja competitiva.
DEL BLOG CISO · IA
Gemini Embedding 2: RAG multimodal llega a producción
Un solo modelo, un solo espacio vectorial, múltiples modalidades: texto, imagen, video, audio, PDF. Lo que esto significa para SOCs, OT/ICS y knowledge management en ciberseguridad.
DEL BLOG CISO · IA
¿Usas la IA como muleta o como exoesqueleto cognitivo?
En 2026 la diferencia no será el acceso a la IA, sino cómo piensas con ella. Reglas no negociables de soberanía intelectual para el uso personal de LLMs.
DEL BLOG CISO · IA
IA multimodal: sistemas que ven, escuchan y entienden el contexto completo
Los sistemas multimodales de IA no solo leen texto: ven imágenes, escuchan audio, procesan video y analizan datos visuales. Todo simultáneamente. Lo que esto cambia para la ciberseguridad.
DEL BLOG CISO · IA
Por qué debemos apuntar a la literacidad en Inteligencia Artificial
Usamos IA sin comprender cómo funciona. La literacidad en IA no es programar modelos: es comprender, interpretar, cuestionar y gobernar el uso de la inteligencia artificial.
DEL BLOG CISO · IA
MCP: el USB-C de la Inteligencia Artificial
El Model Context Protocol es un protocolo abierto y estándar que permite a cualquier modelo de IA conectarse con herramientas externas a través de una interfaz universal. Así cambia la ciberseguridad.
DEL BLOG CISO · IA
Prompt Engineering está muerto. Bienvenido Context Engineering
El 68% de las empresas ya no contrata prompt engineers. La habilidad mutó: de artesano del prompt a arquitecto de contexto. El cambio de paradigma explicado con evidencia.
DEL BLOG CISO · IA
Ruta completa de Anthropic Courses: 16/16 cursos finalizados
Recorrí el catálogo completo de cursos oficiales de Anthropic: desde Claude 101 hasta MCP avanzado y agentes. Guía completa para profesionales de ciberseguridad que quieren dominar IA.
ACTUALIZADO · OCTUBRE 2026
Shadow AI en octubre de 2026: cómo descubrirla, gobernarla y controlar sus riesgos
Guía práctica de Shadow AI: agentes, conectores, inventario, controles verificables, ISO/IEC 42001 y 27090, contexto chileno y un plan de 90 días.
DEL BLOG CISO · IA
AI Guardrails: Quién controla a la IA cuando nadie está mirando
Los AI Guardrails son las salvaguardas que mantienen a los sistemas de IA operando de forma segura. Analizamos los 3 dilemas reales que nadie te cuenta antes de implementarlos en producción.
DEL BLOG CISO · IA
Frameworks de Ciberseguridad para IA Generativa: OWASP, MITRE ATLAS, NIST y más
¿Estás protegiendo tus sistemas de IA generativa o solo cruzando los dedos? Análisis de los frameworks esenciales: OWASP Top 10 for LLM, MITRE ATLAS, NIST AI RMF, ISO 42001 y Google SAIF.
DEL BLOG CISO · IA
Política de ciberseguridad para inteligencia artificial
Marco de política de ciberseguridad para sistemas de IA alineado con NIST AI RMF e ISO/IEC 27001.
DEL BLOG CISO · IA
Fortalezas para modelamiento del adversario: Navegando con FiGHT, ATLAS y ATT&CK
Exploración de los frameworks FiGHT, ATLAS y ATT&CK de MITRE para modelamiento de adversarios en 5G, Machine Learning y entornos empresariales.
DEL BLOG CISO · IA
ChatGPT para Ciberseguridad Defensiva Blue Team - Capítulo N.°4: Command and Scripting Interpreter PowerShell (T1059.001)
Detección de uso malicioso de PowerShell (T1059.001) con reglas Sigma, consultas Elasticsearch y Splunk.
DEL BLOG CISO · IA
ChatGPT para Ciberseguridad Defensiva Blue Team - Capítulo N.°3: Data Encrypted for Impact (T1486)
Detección de ransomware y cifrado de datos para impacto (T1486) usando reglas YARA, QRadar AQL y consultas Splunk.
DEL BLOG CISO · IA
ChatGPT para Ciberseguridad Defensiva Blue Team - Capítulo N.°2: Inhibit System Recovery (T1490)
Detección de Inhibit System Recovery (T1490) usando YARA, Sigma, Elasticsearch, Splunk y QRadar.
DEL BLOG CISO · IA
ChatGPT para Ciberseguridad Defensiva Blue Team - Capítulo N.°1: Scheduled Task/Job (T1053)
Detección de Scheduled Task/Job (T1053) usando PowerShell, Sigma, Sysmon, Splunk, Elasticsearch y QRadar.